Отчет RT Protect SOC 2026
Эксперты РТ-ИБ подготовили подробный отчет, в котором систематизировали опыт, накопленный в условиях постоянного противостояния киберугрозам
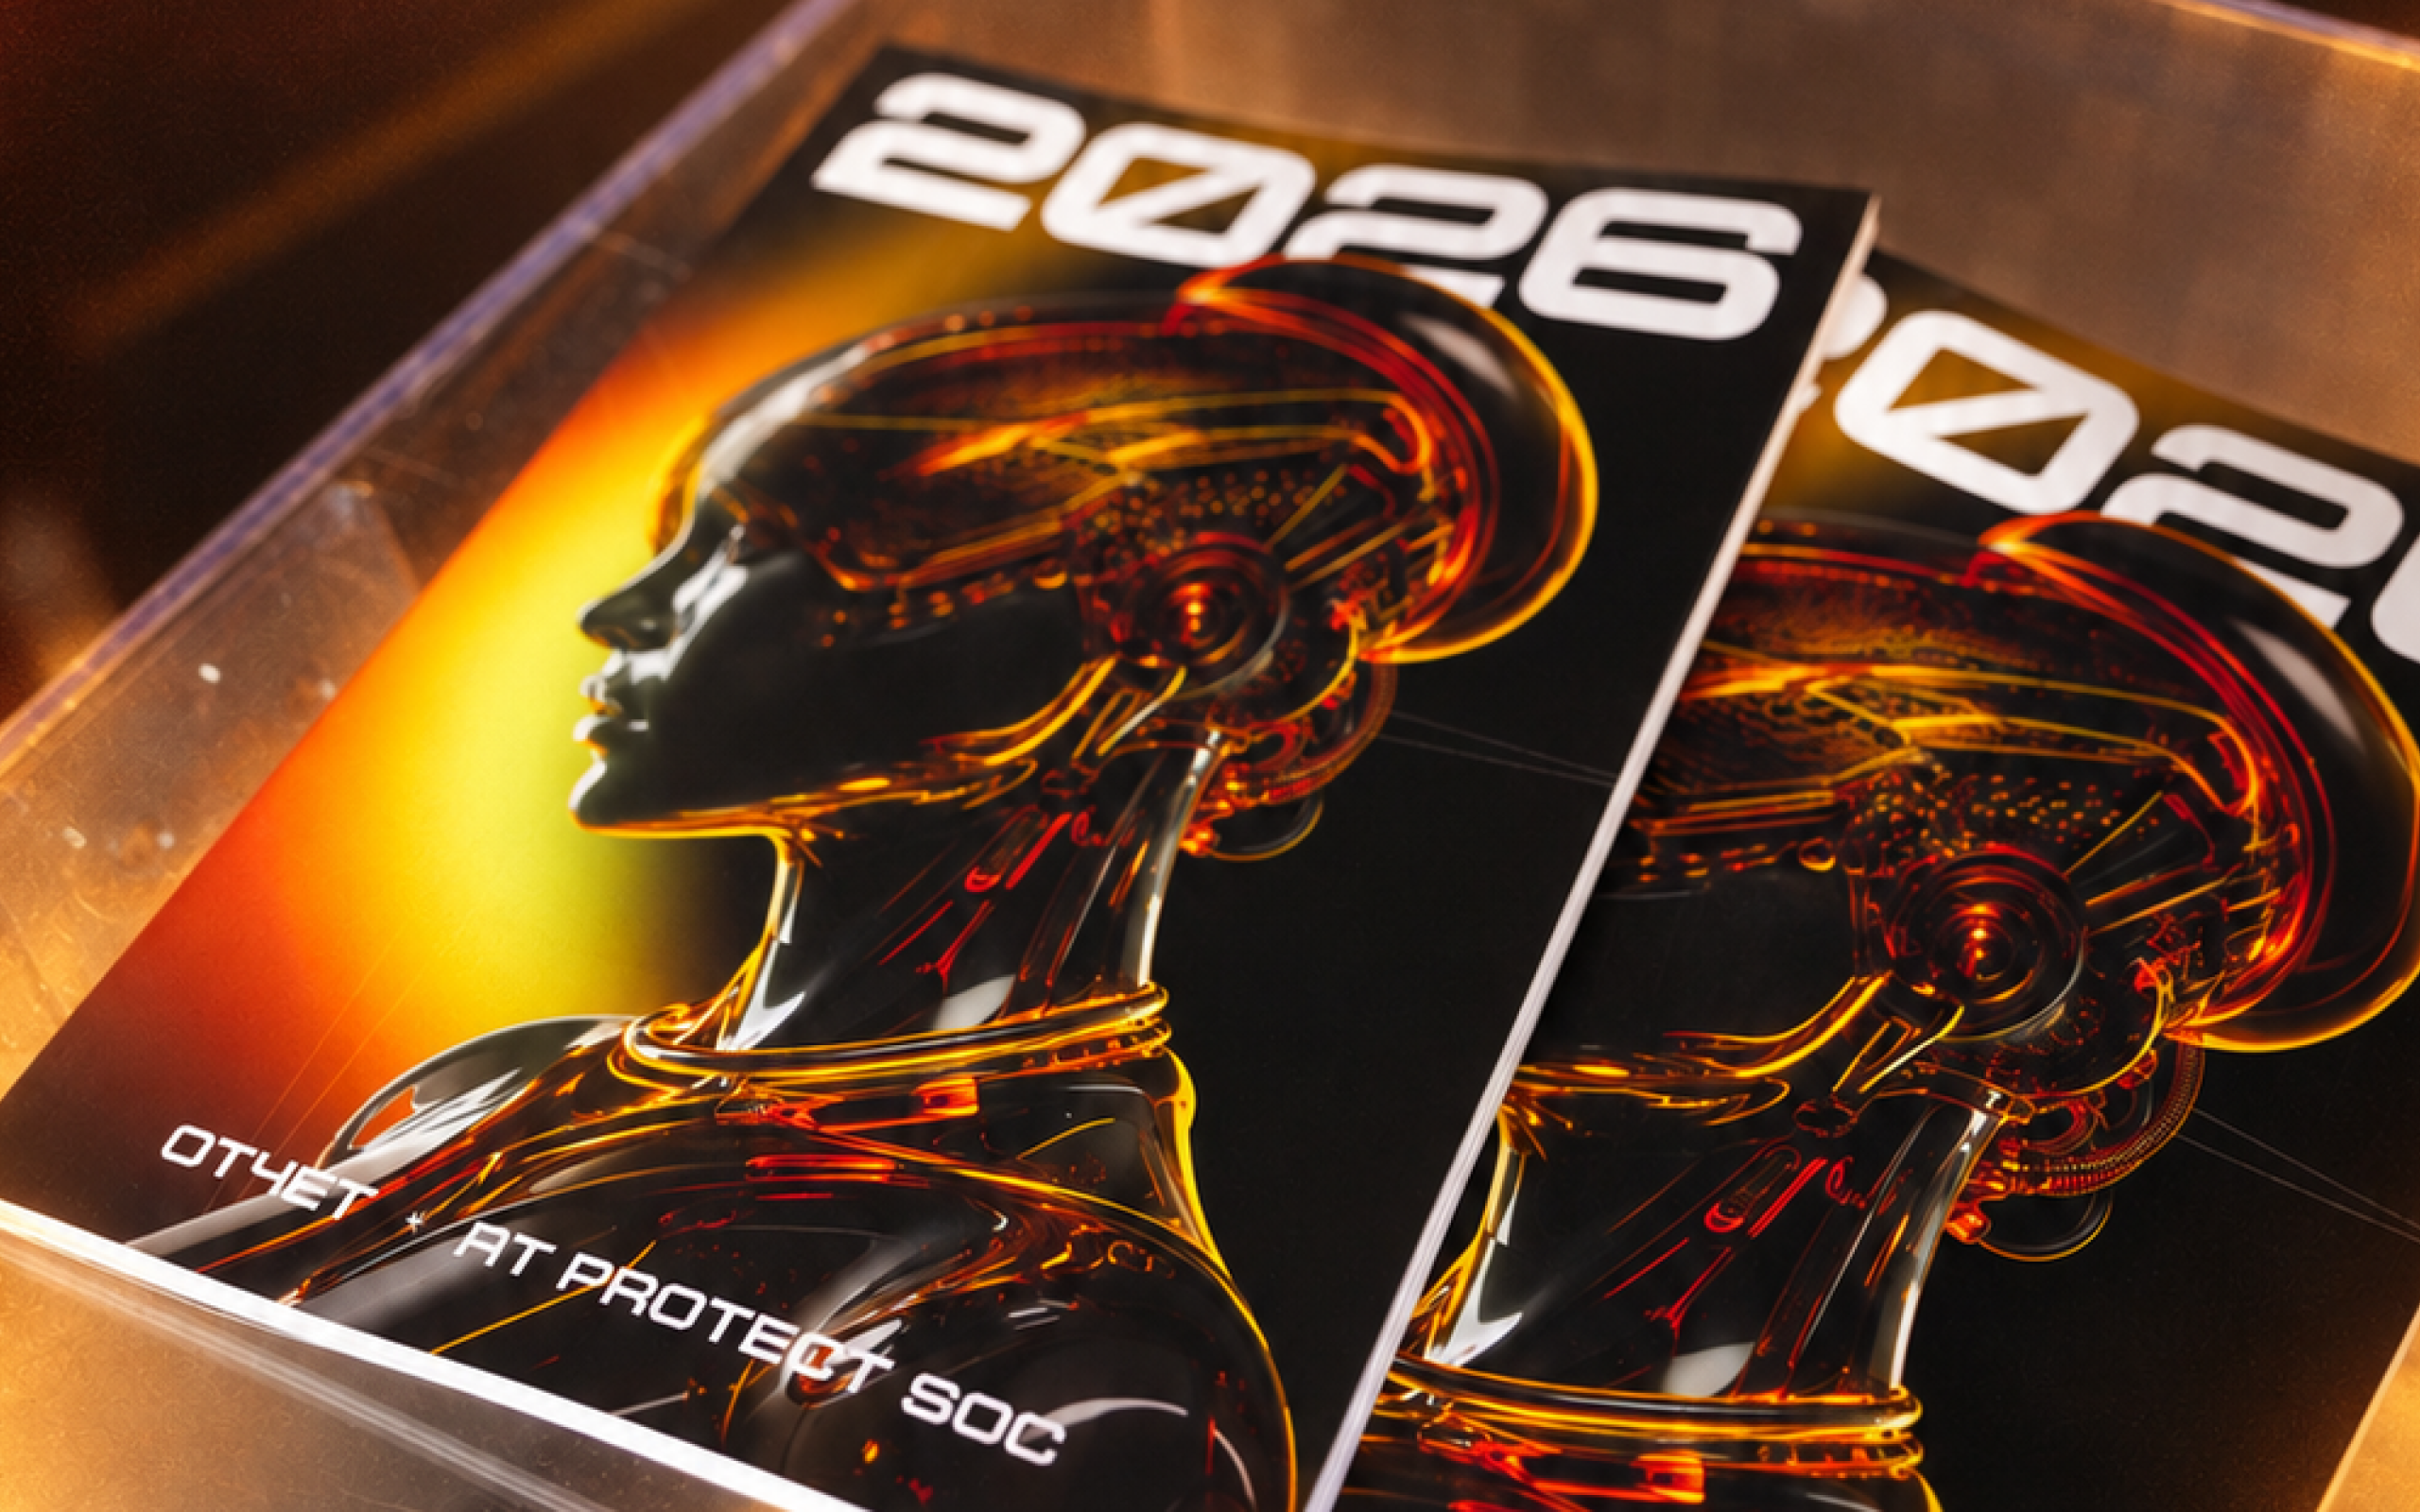
Эксперты РТ-ИБ подготовили подробный отчет, в котором систематизировали опыт, накопленный в условиях постоянного противостояния киберугрозам.
За отчетный период специалисты РТ-ИБ обработали 1 946 600 алертов, выявили 367 659 подозрений и зафиксировали 112 843 инцидента с уведомлениями, из которых 14 527 были высококритичными и подтвержденными. На основе этого опыта эксперты обобщили практику противодействия современным киберугрозам и поделились ею с профессиональным сообществом.
В отчете рассмотрены ключевые тренды кибербезопасности текущего года и основные техники, используемые APT-группировками. Кроме того, группировки распределены по уровням Threat Intelligence, что позволяет оценить их возможности и приоритизировать меры защиты.
Отдельный раздел посвящен успешному внедрению искусственного интеллекта в процессы SOC-центра. Также описан подход к объединению всех средств защиты информации, включая линейку продуктов RT Protect, в единое аналитическое ядро. Такая архитектура обеспечивает автоматизированное выявление, расследование и реагирование на продвинутые инциденты и сложные атаки.
«В отчете мы описали опыт объединения всех средств защиты информации, в том числе линейки продуктов RT Protect, в единое аналитическое ядро, позволяющее автоматизированно выявлять, расследовать и реагировать на самые продвинутые инциденты и сложные атаки», — отметил Константин Васильев, руководитель Центра мониторинга и реагирования RT Protect SOC.
Отчет будет полезен специалистам по информационной безопасности, руководителям SOC-центров и ИБ-подразделений.
Ознакомиться с материалами и скачать полную версию отчета: