Структура сервиса
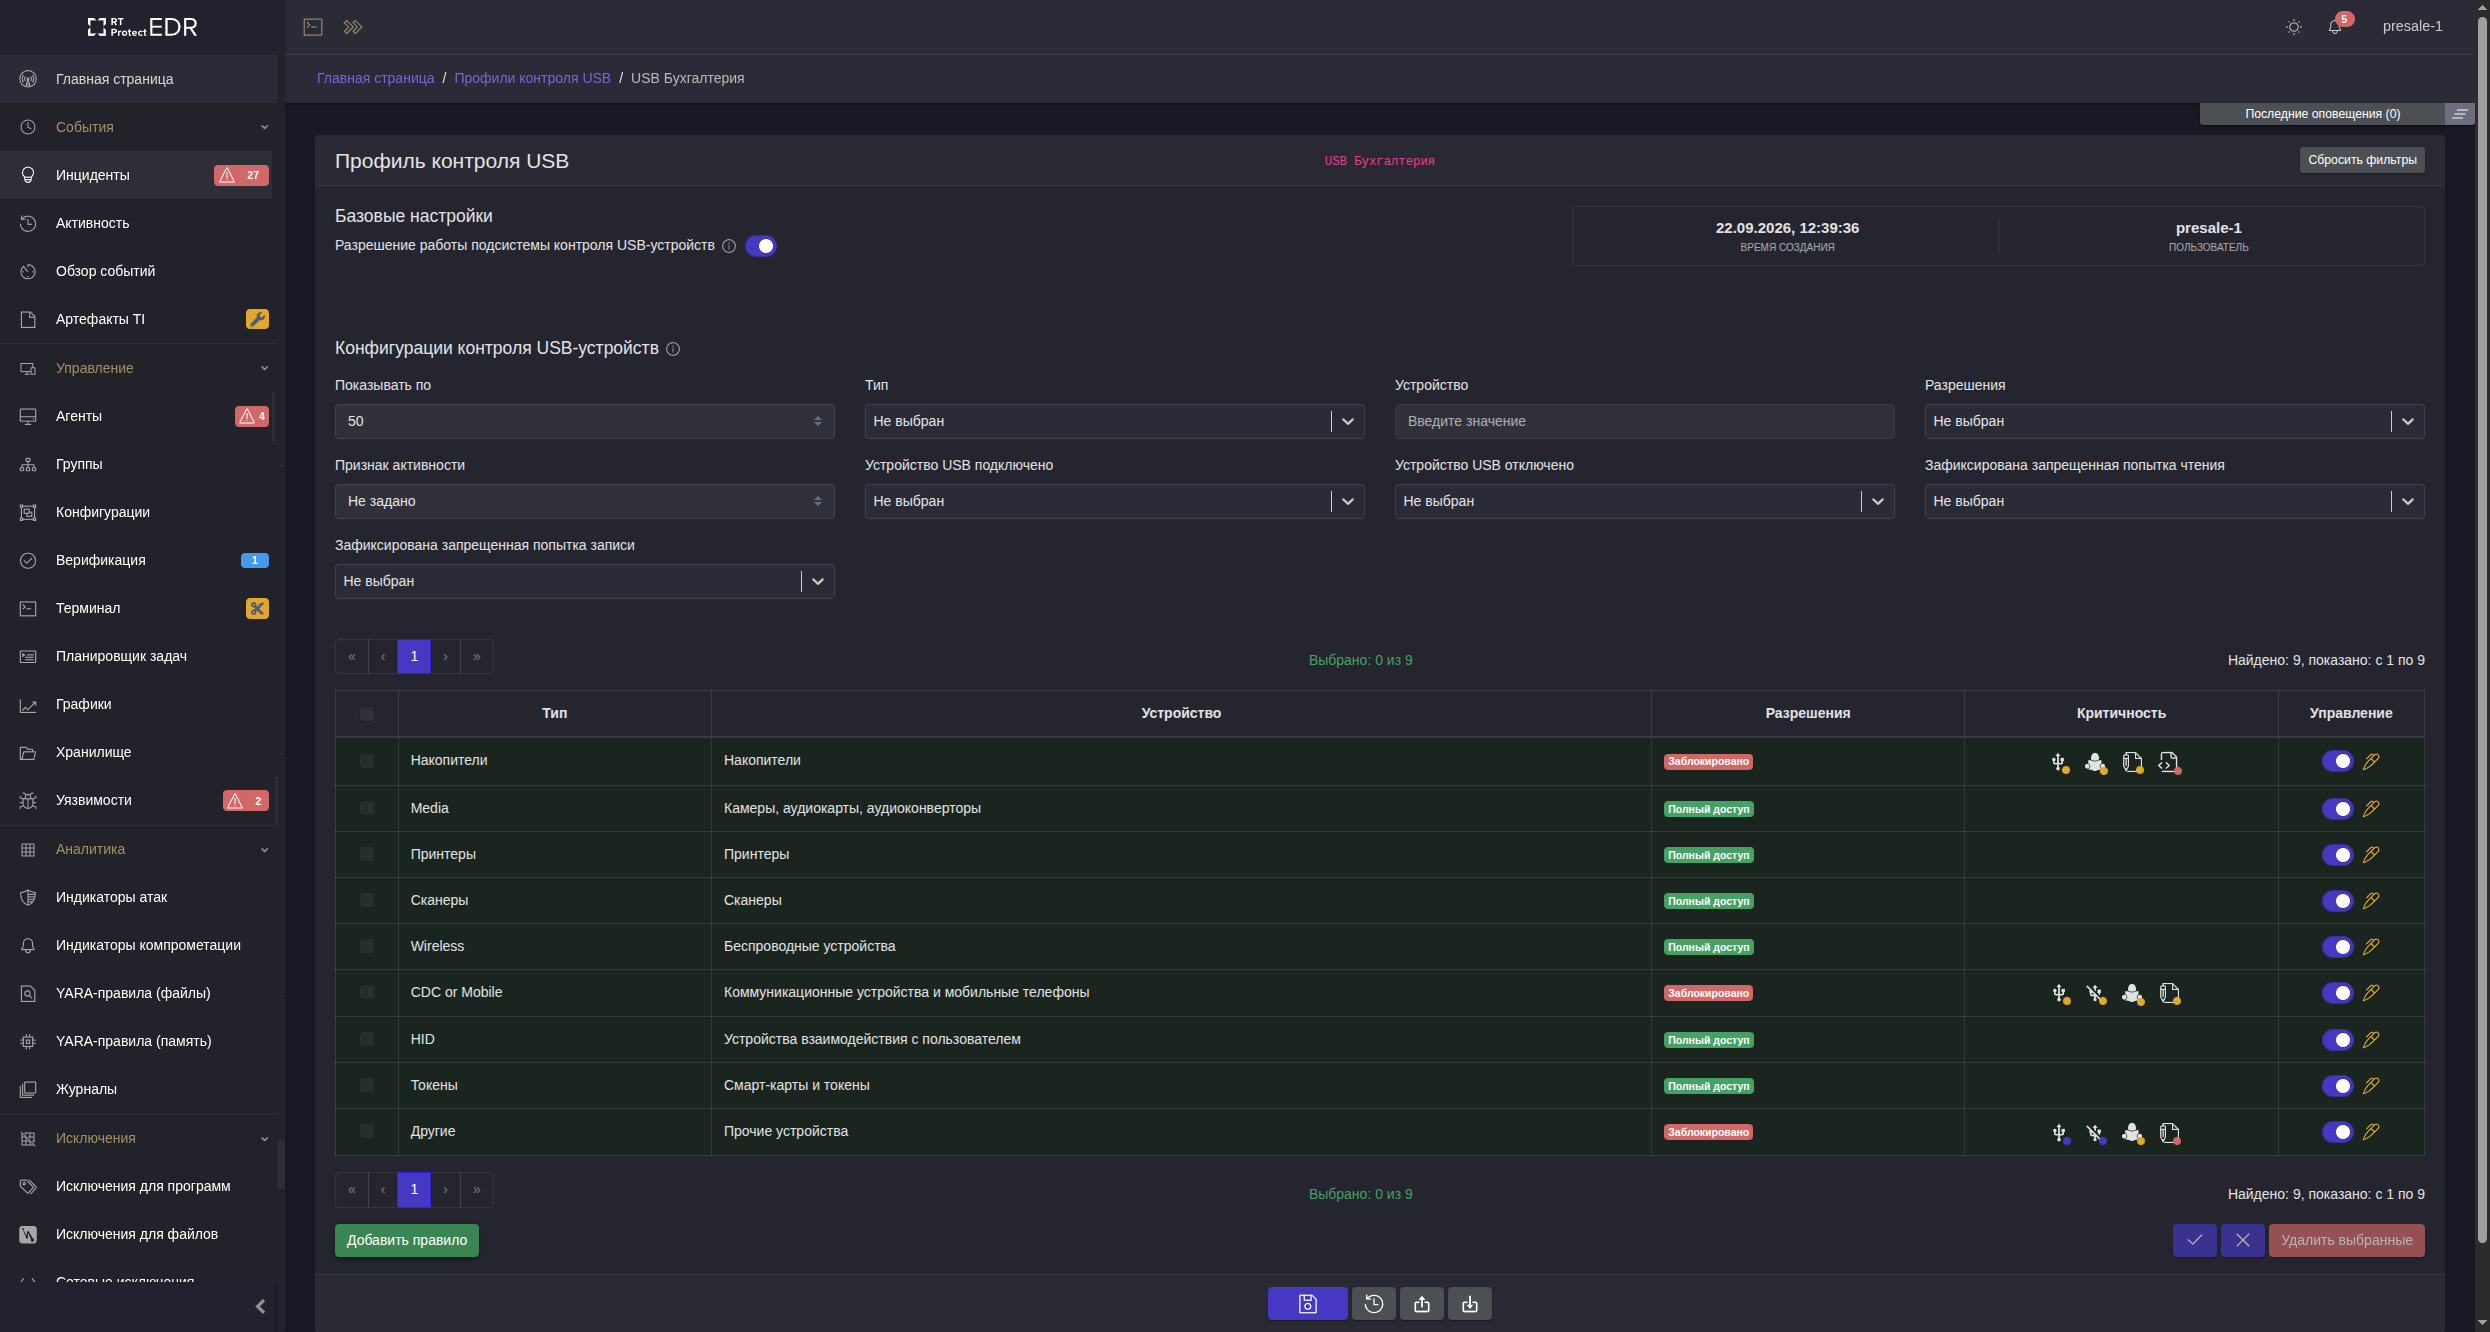
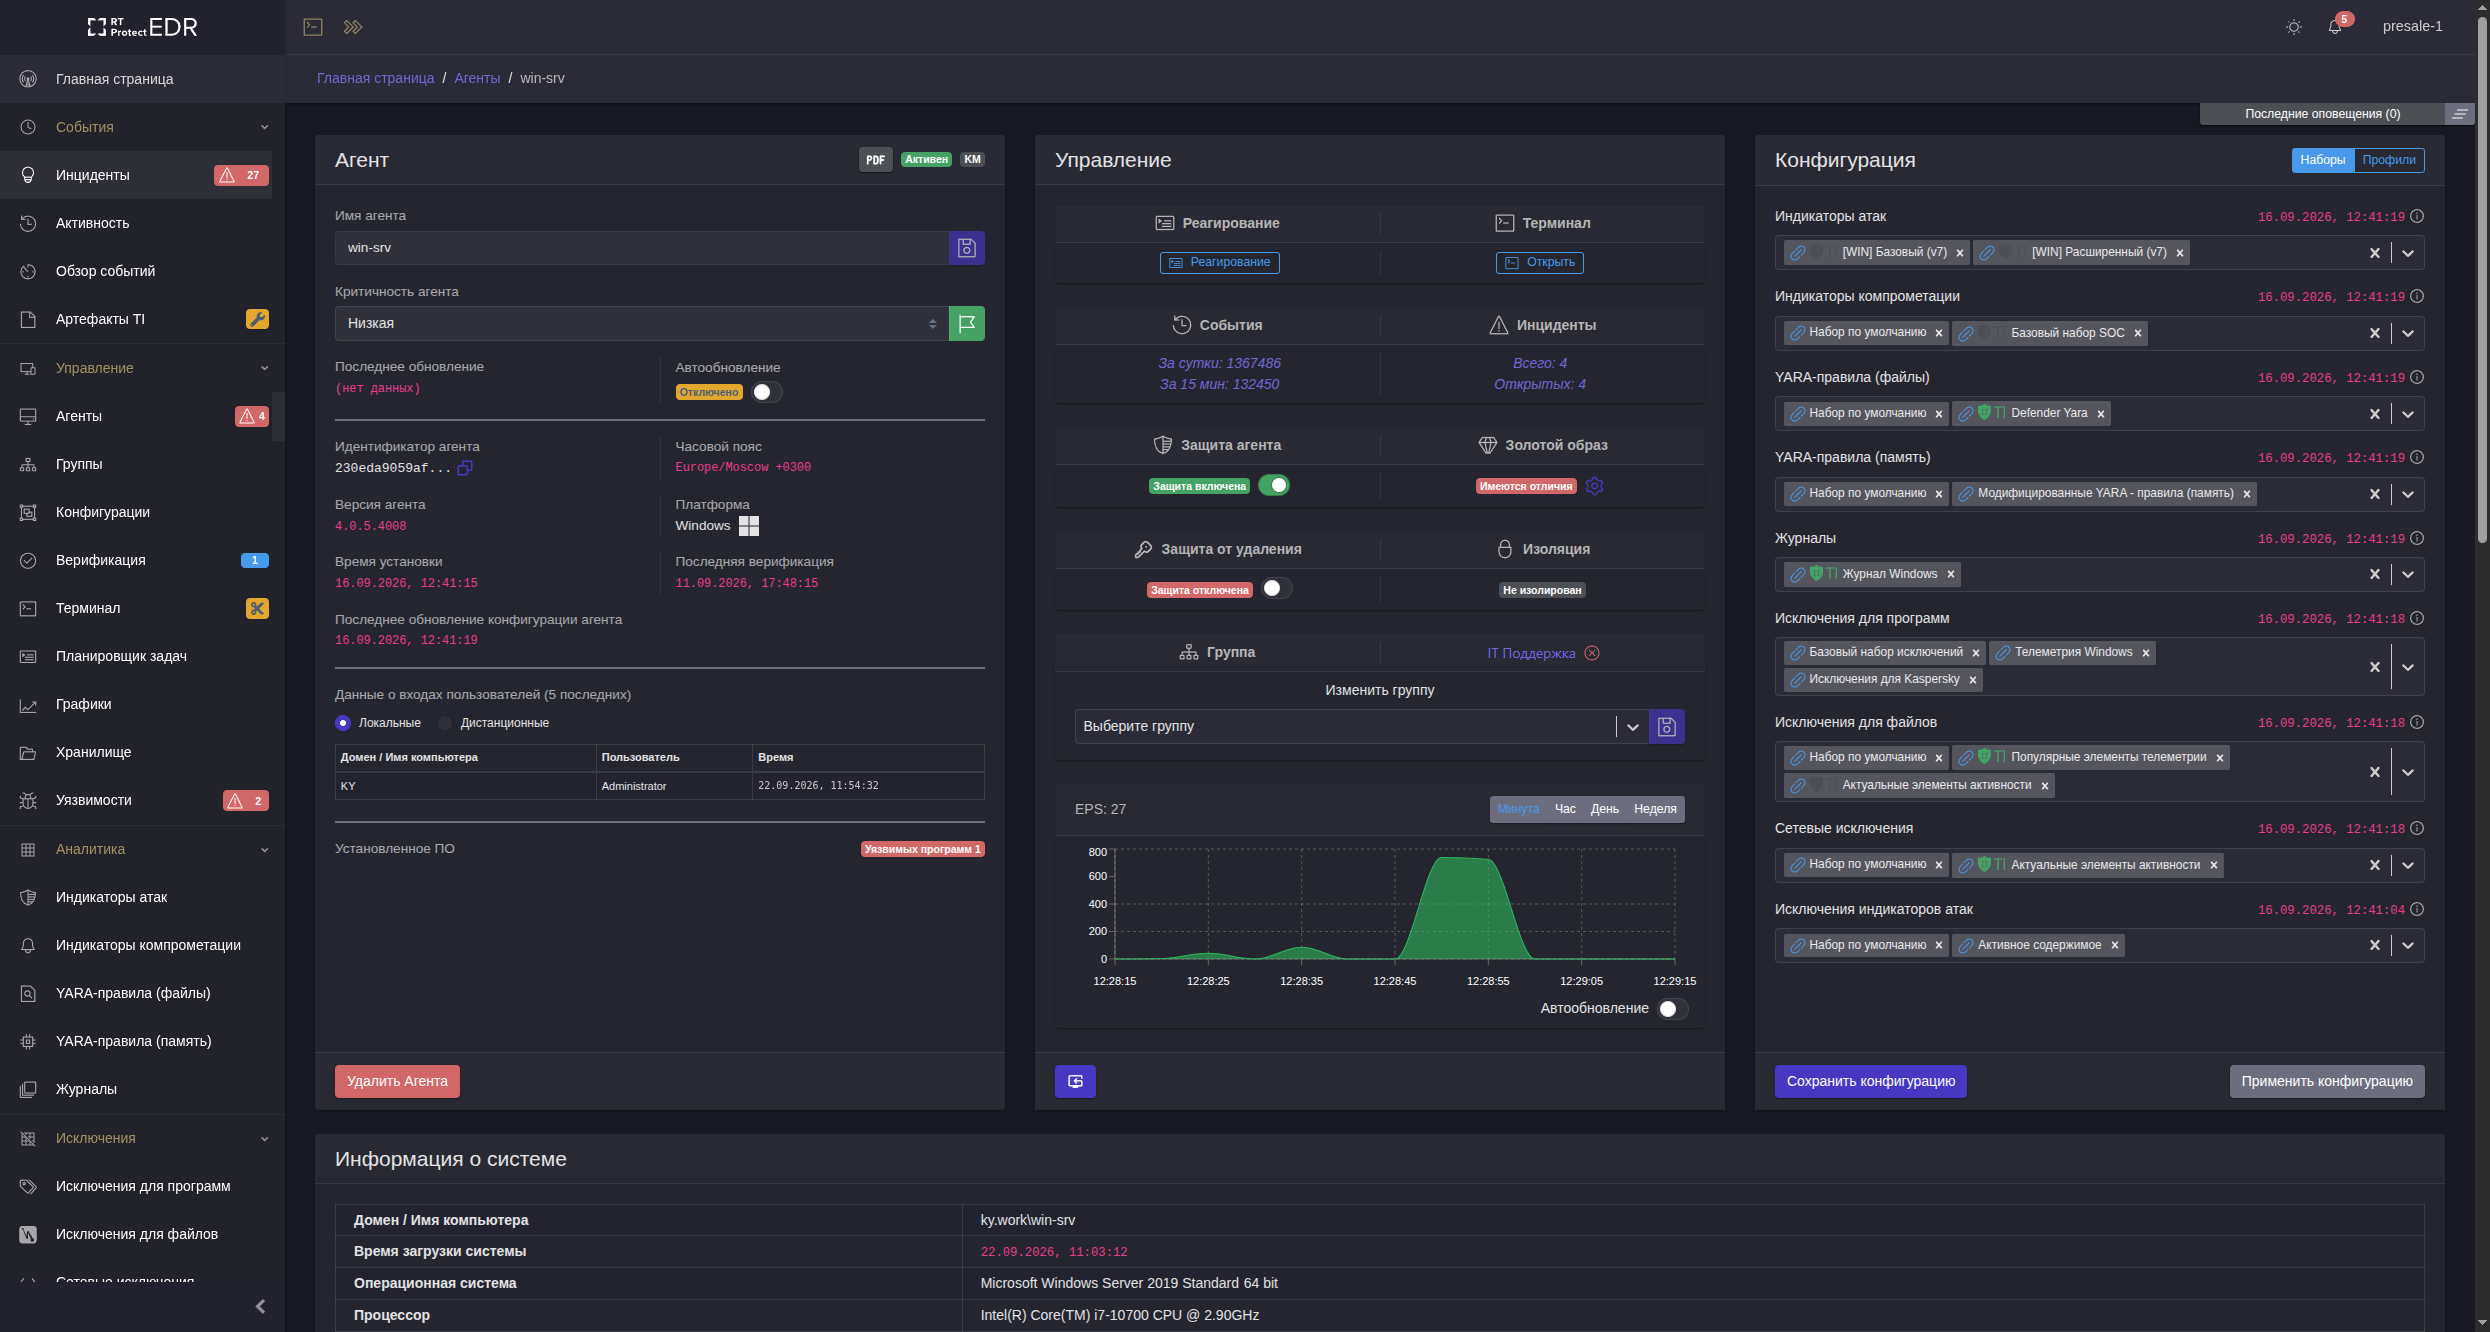
Подключаем источники событий любого типа, обогащаем их данными Threat Intelligence и передаём инциденты аналитикам с готовым контекстом и рекомендациями. Мониторинг и реагирование — в режиме 24/7
- мониторинг и реагирование на инциденты 24/7
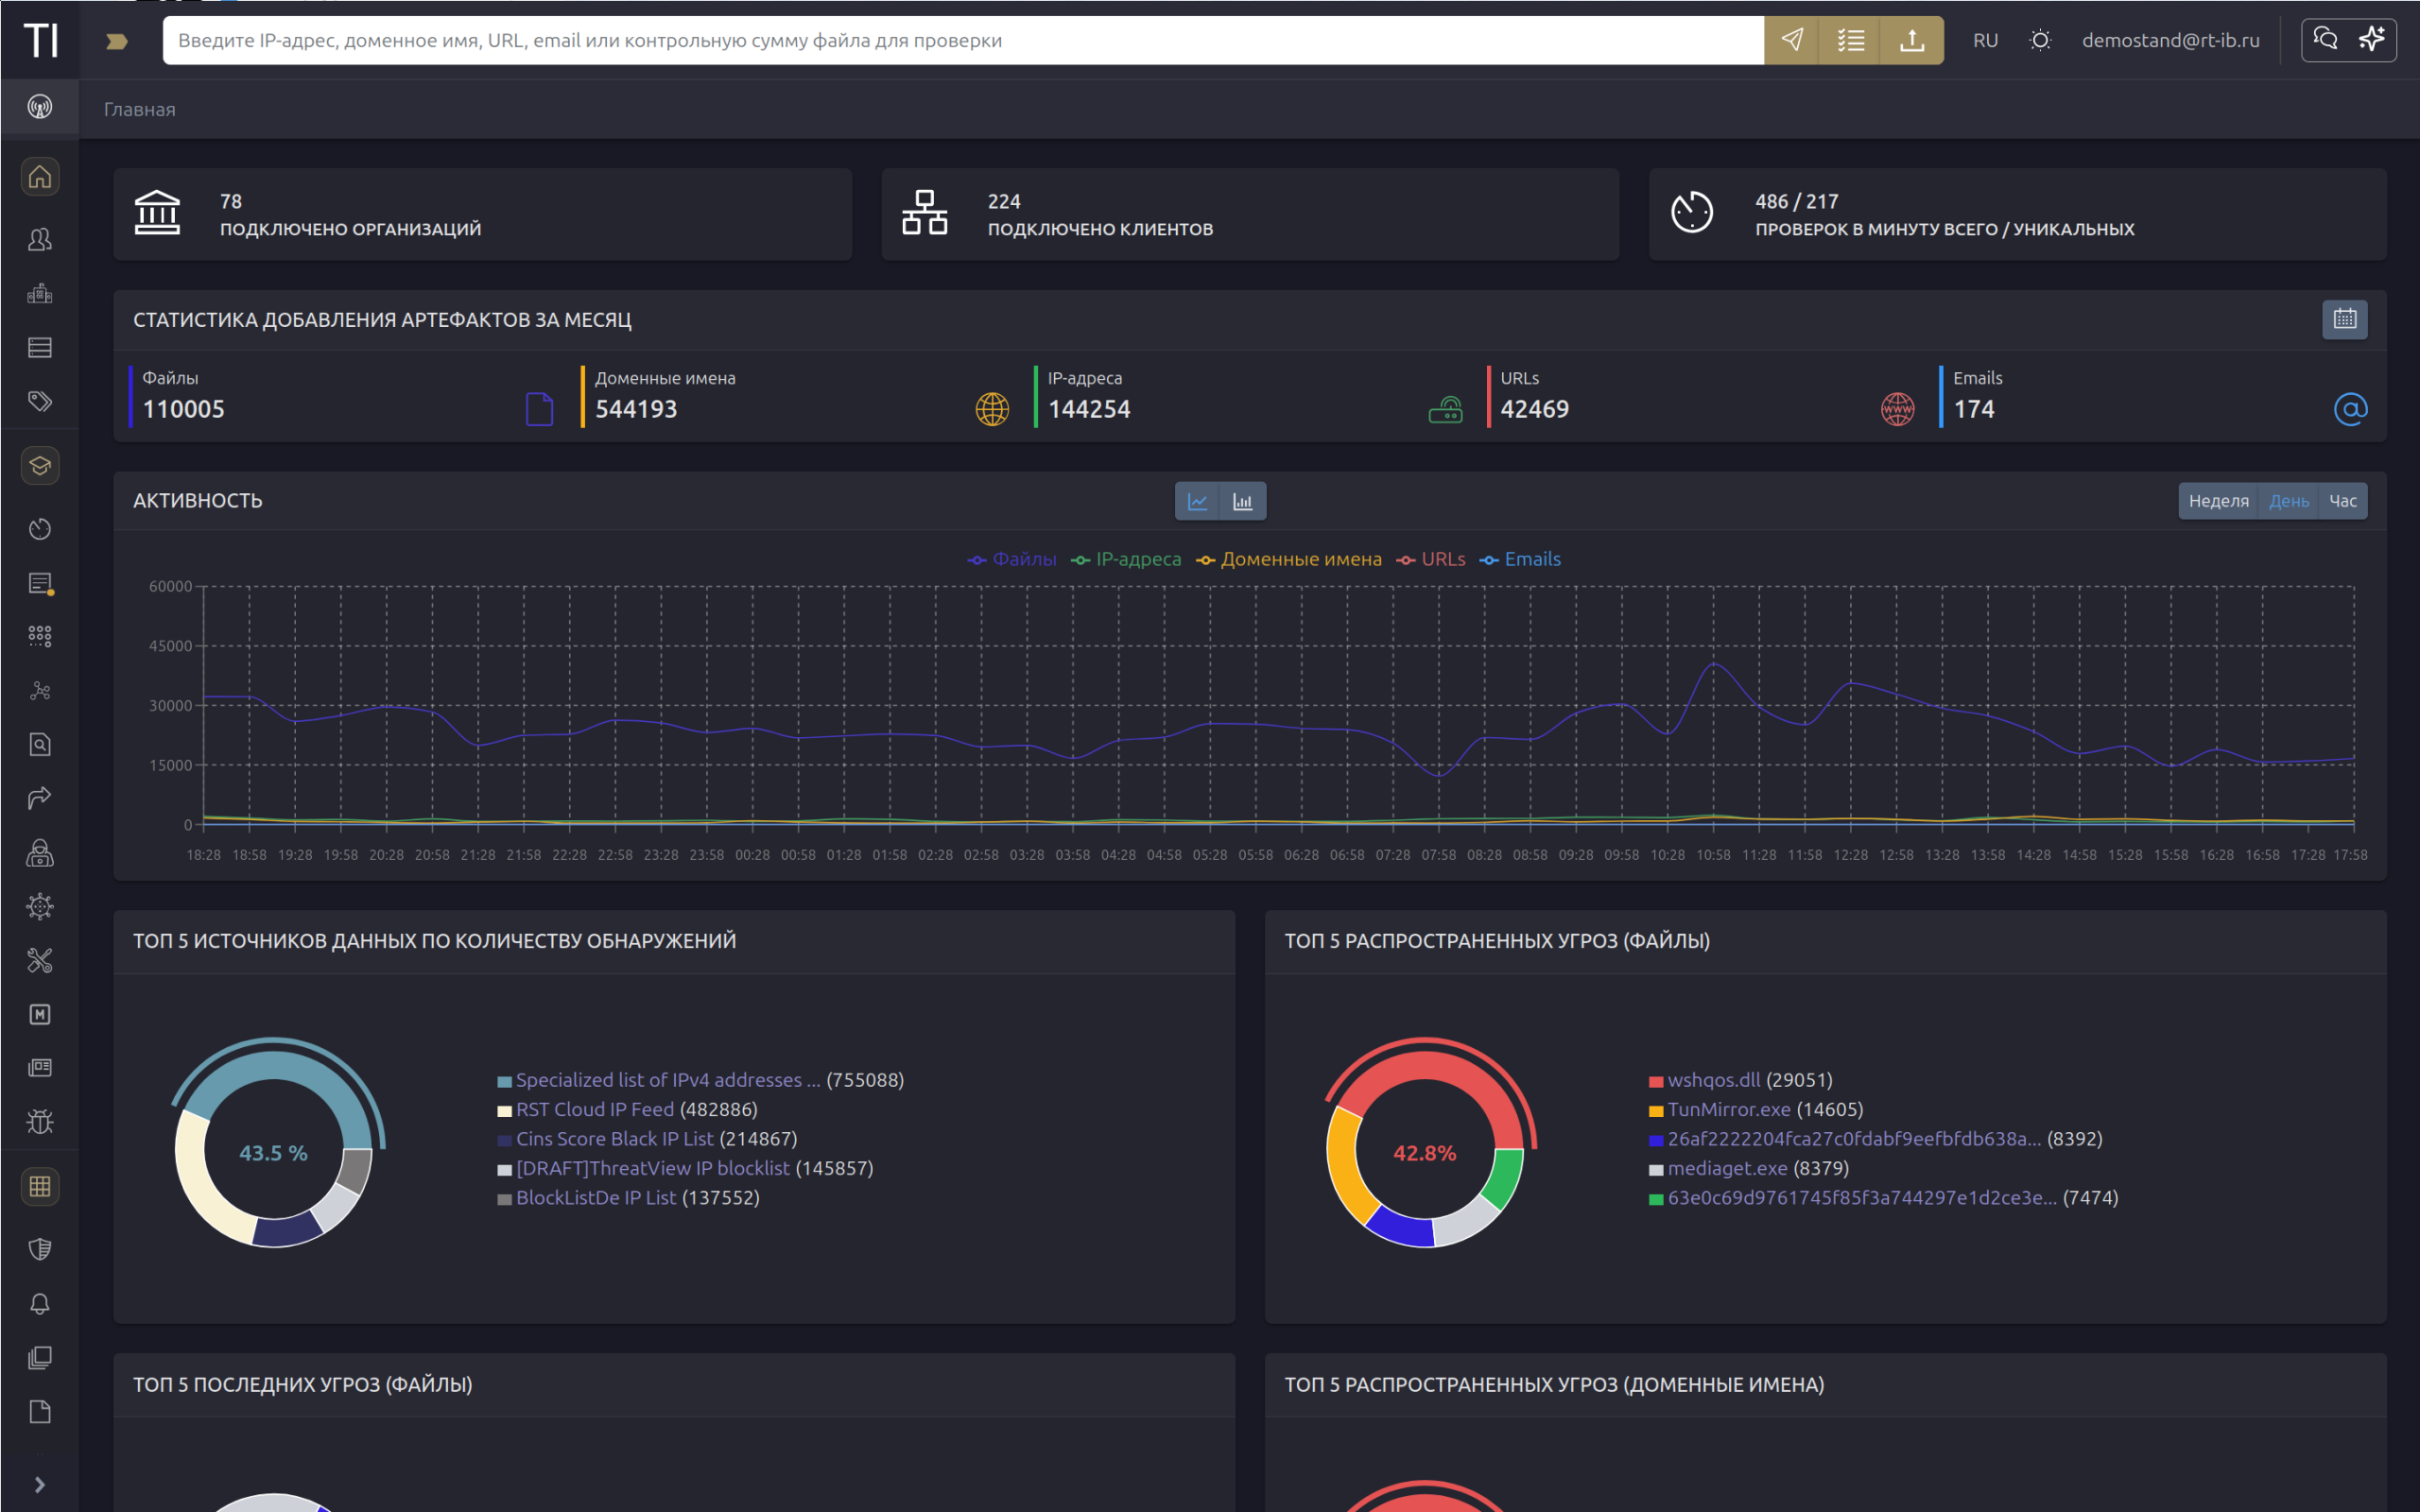
- обогащение событий данными RT Protect TI
- ИИ-классификация и описание инцидентов
- расследования силами аналитиков DFIR
- уведомление НКЦКИ по инцидентам в субъектах КИИ
- коннекторы для подключения любых источников
- дашборды и настраиваемые оповещения
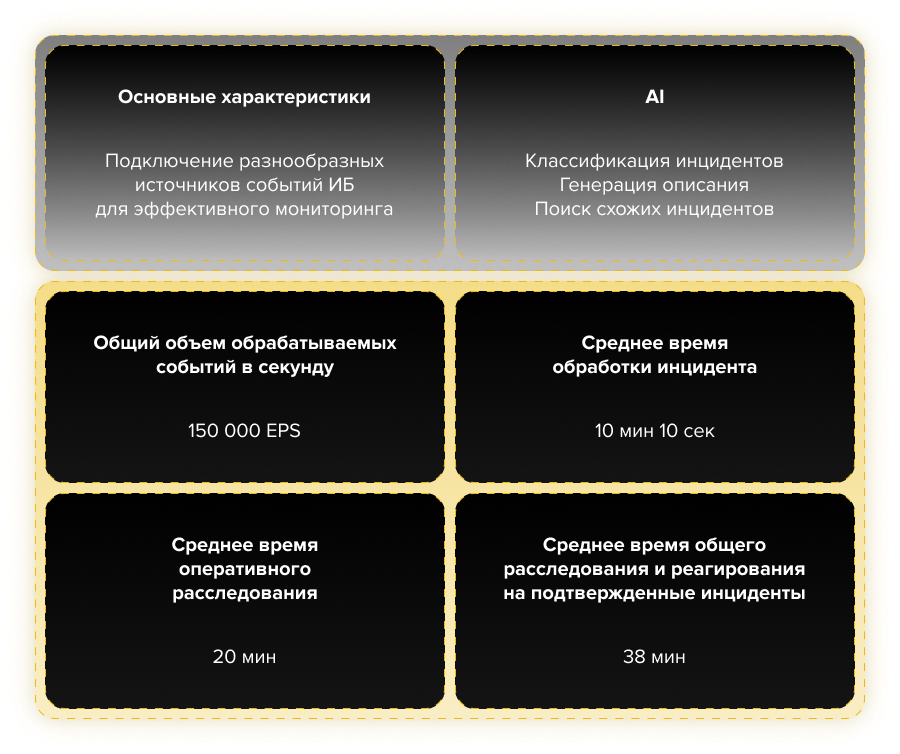
Сервис внутри
Синергия ИИ с EDR, TI и любыми решениями SIEM
Кейсы
Дело №2
"Слишком поздно"
- Раннее выявление признаков компрометации
- Своевременное реагирование на действия злоумышленников
- Выявление точек закрепления и развития атаки
- Централизованный анализ событий средств защиты