Структура сервиса
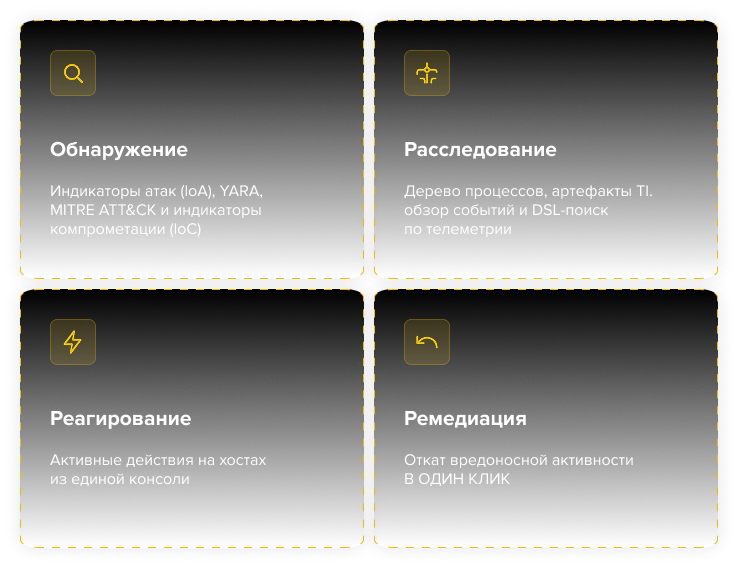
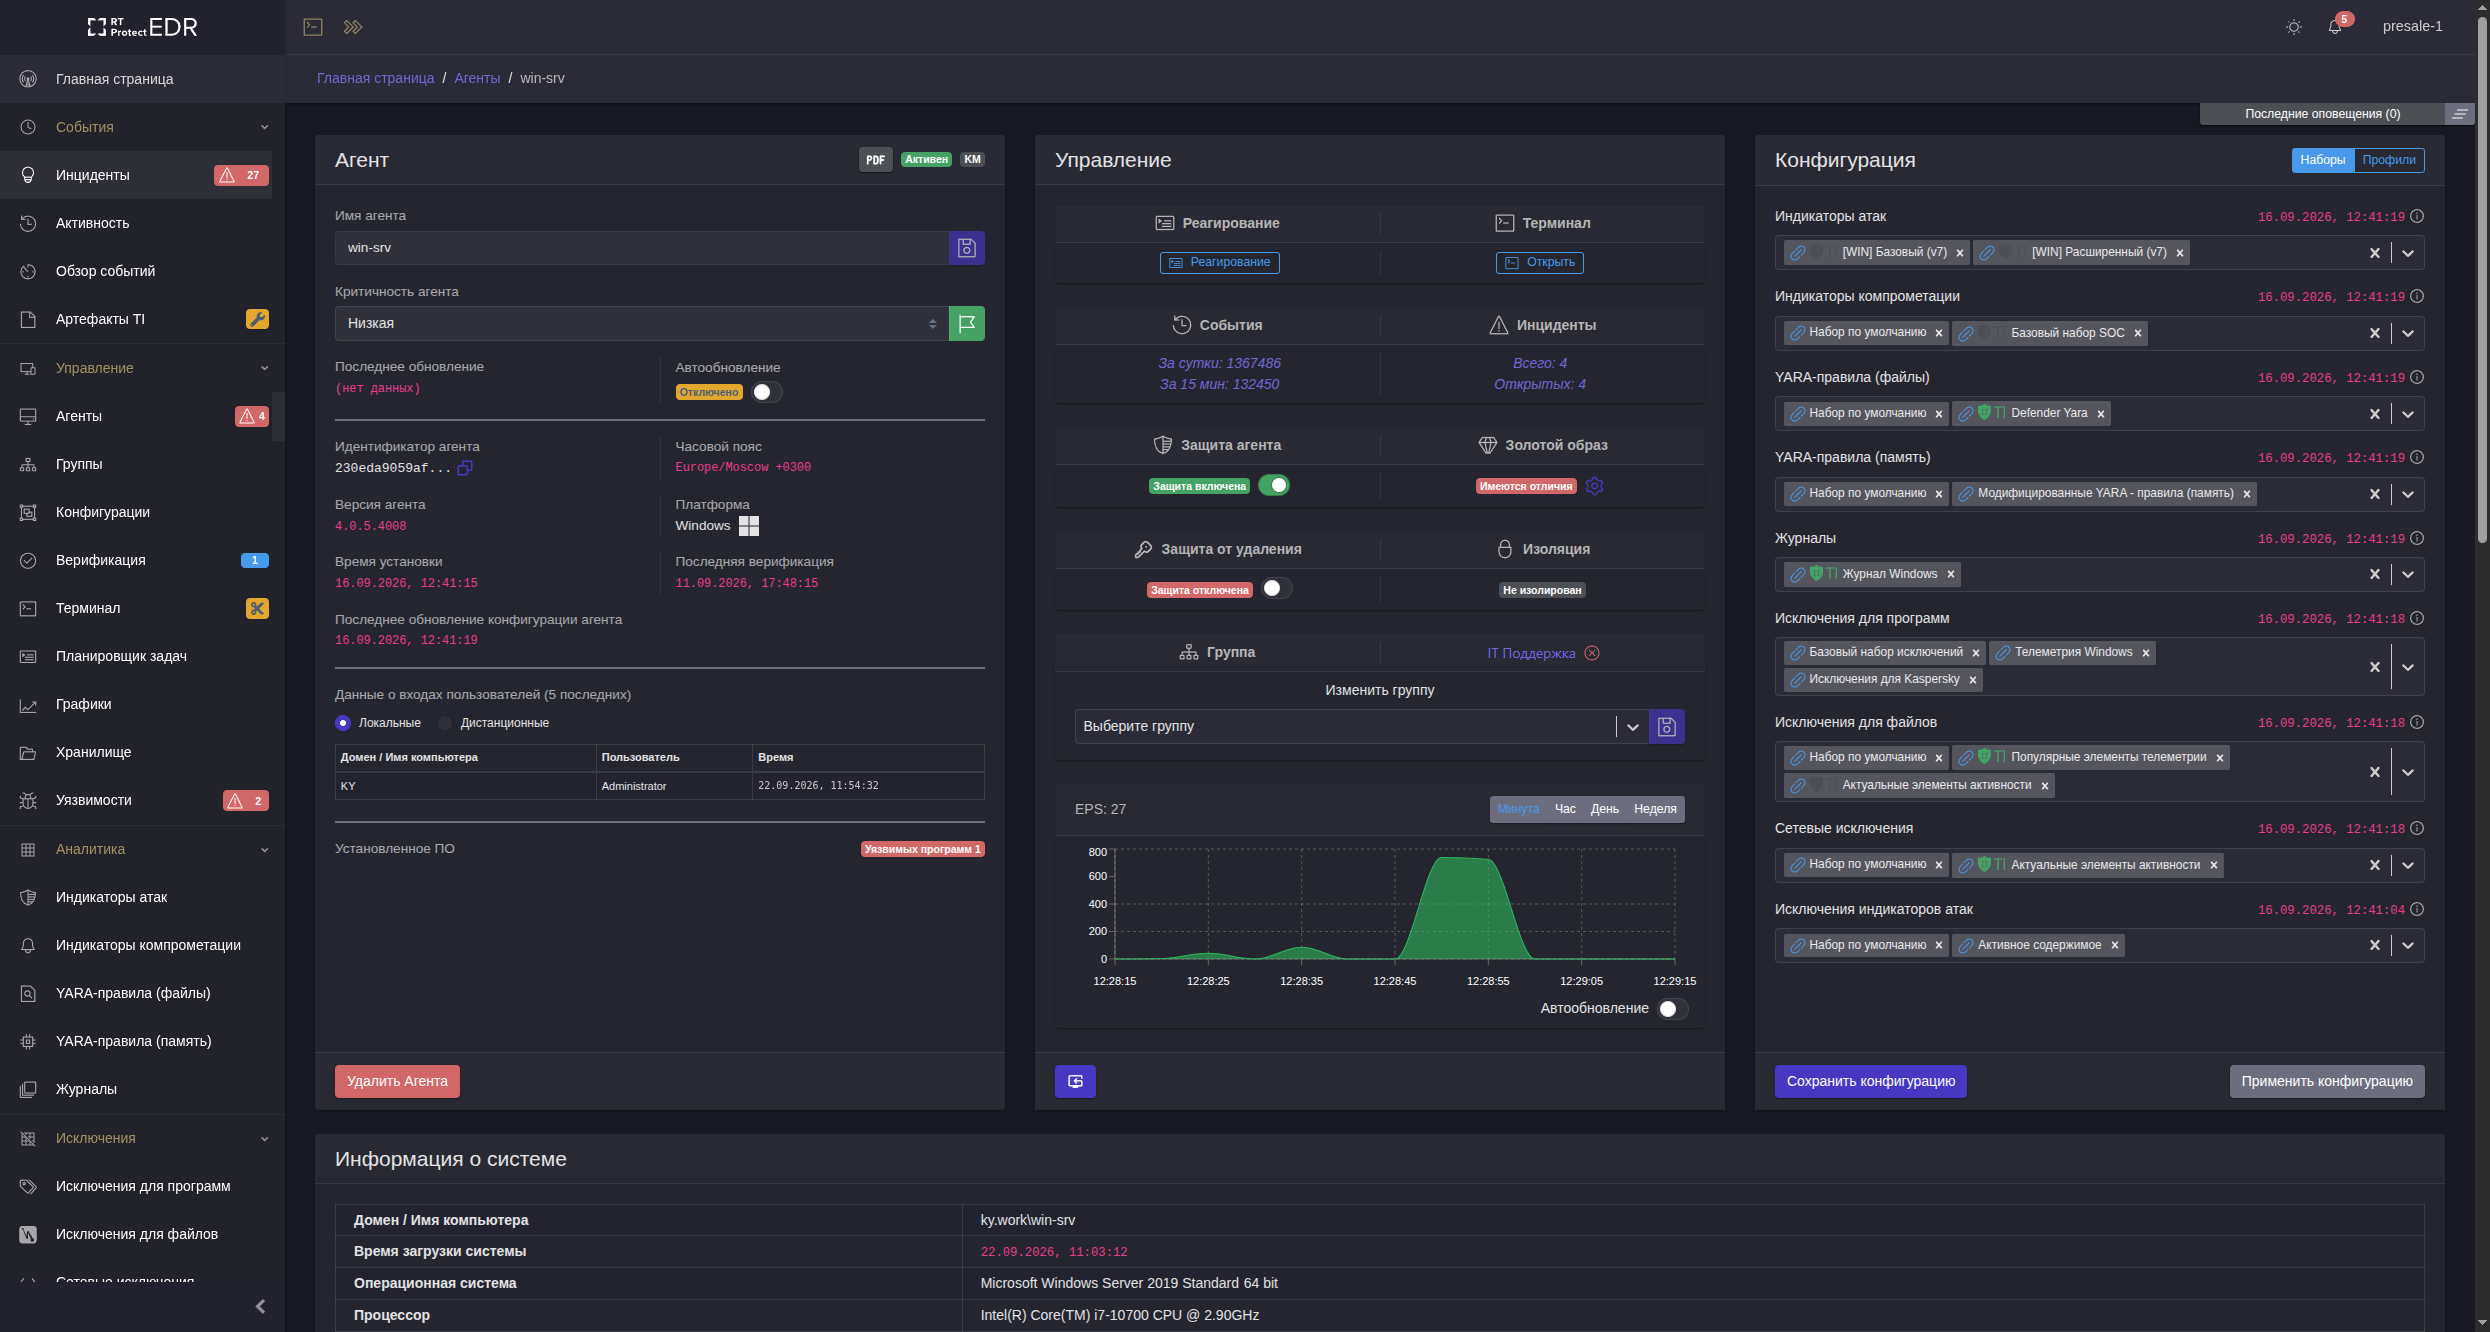
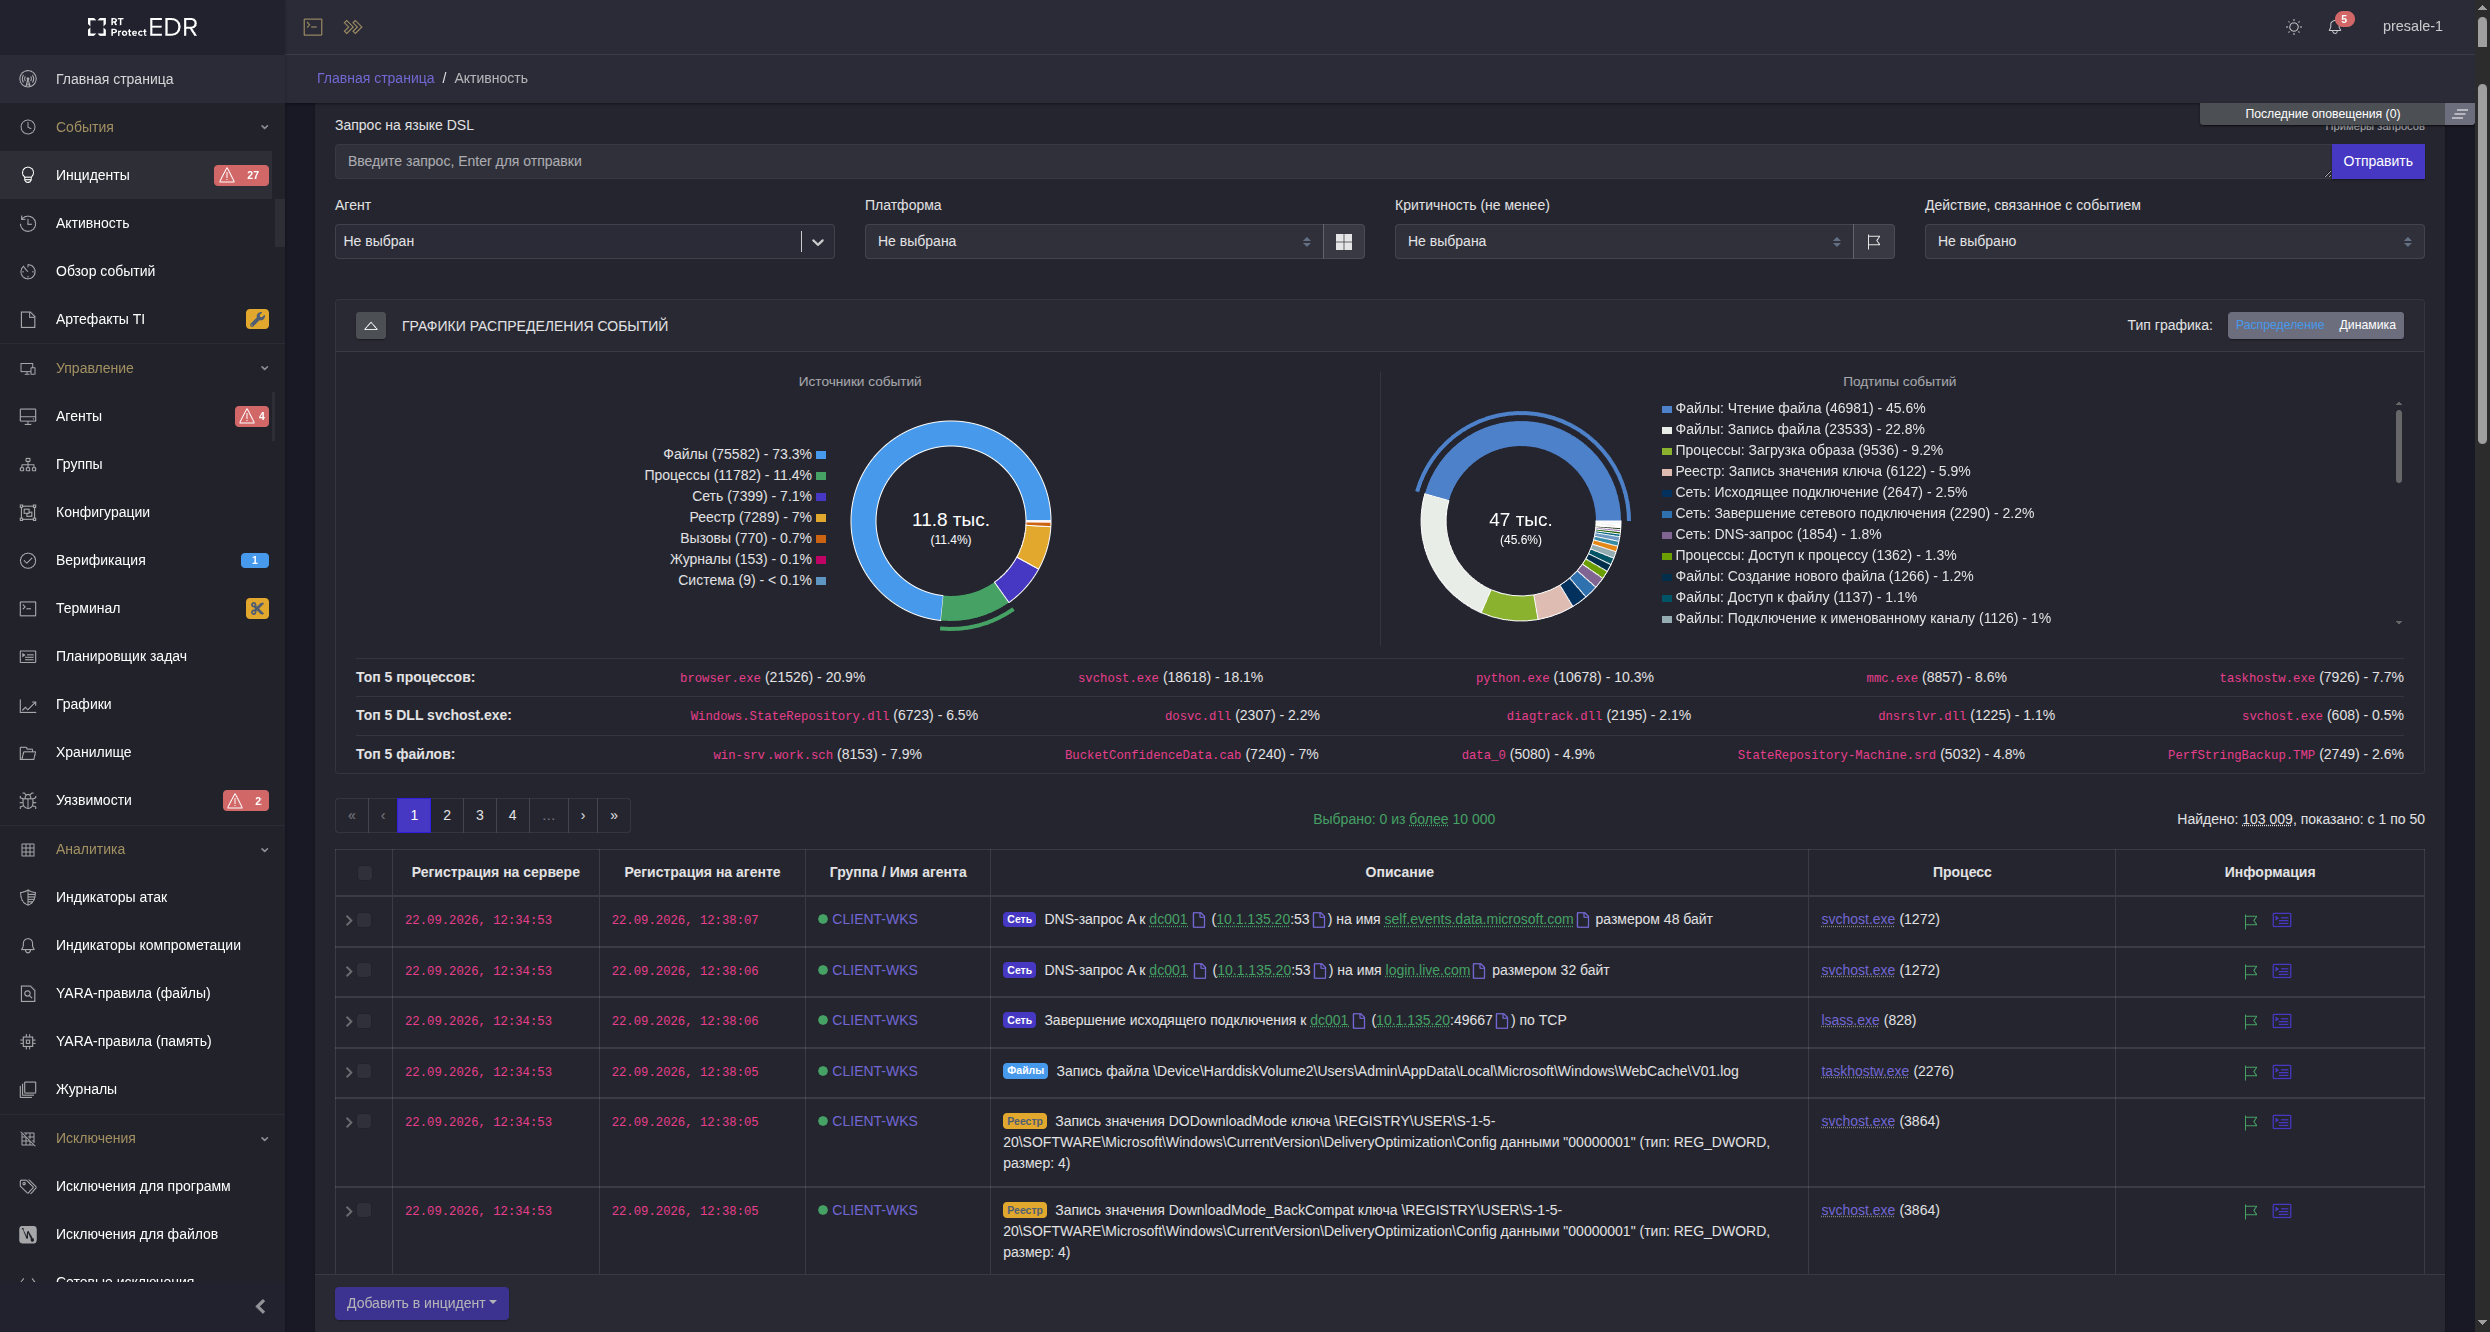
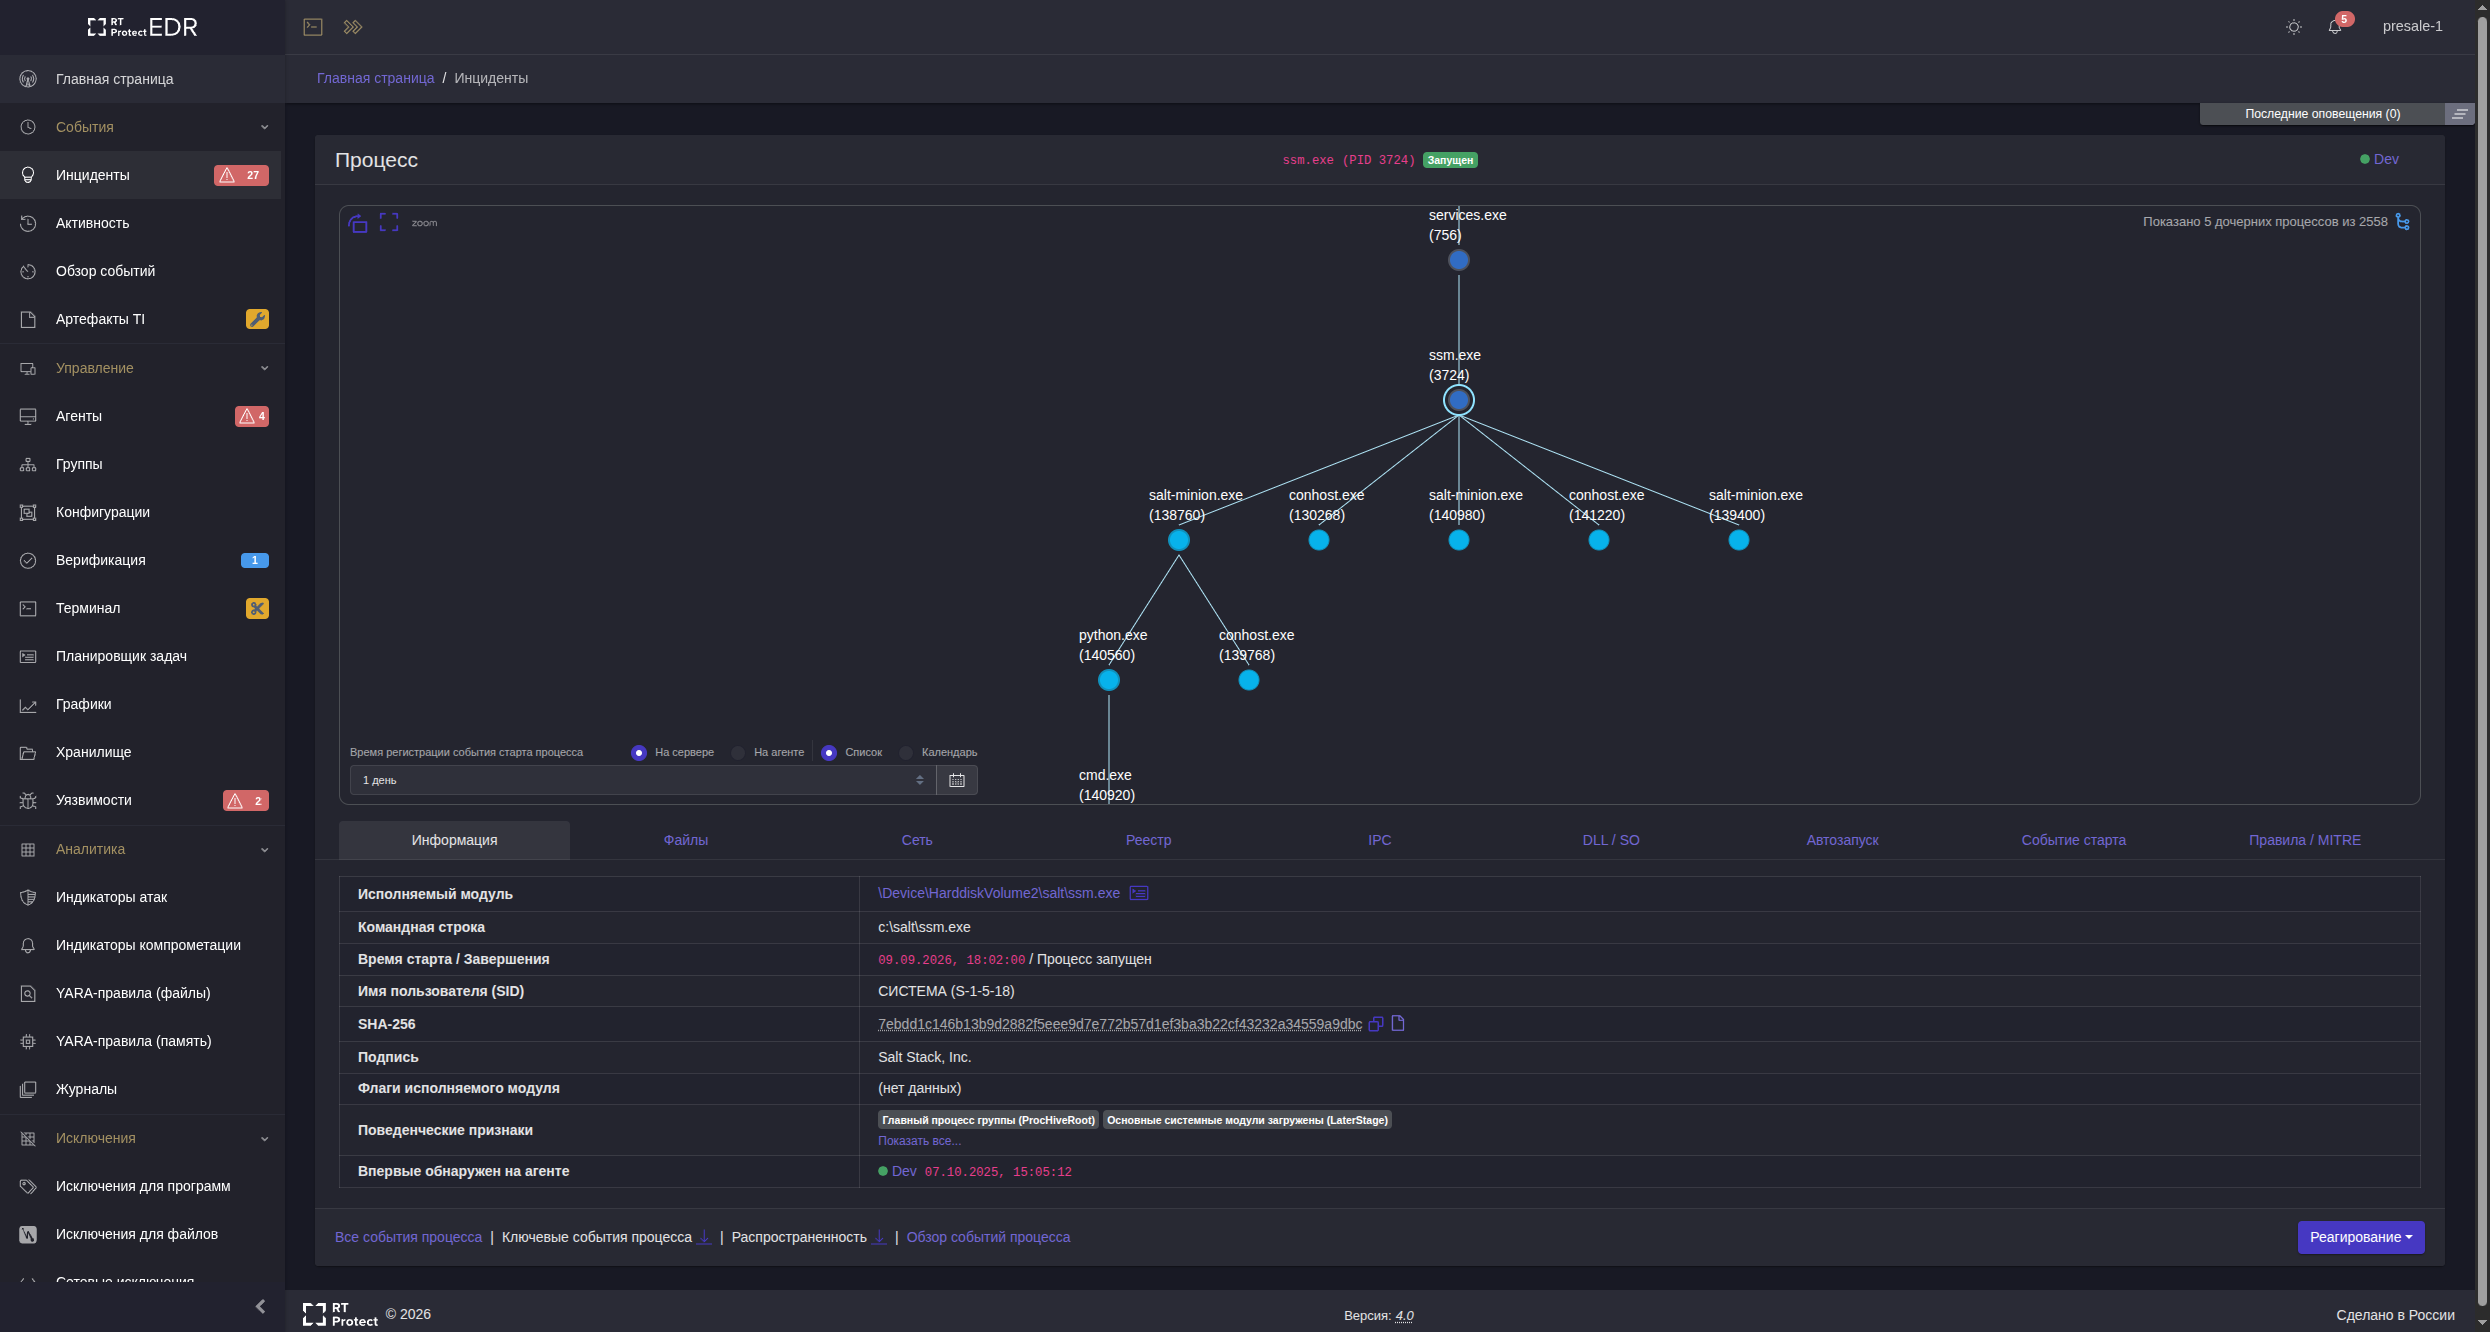
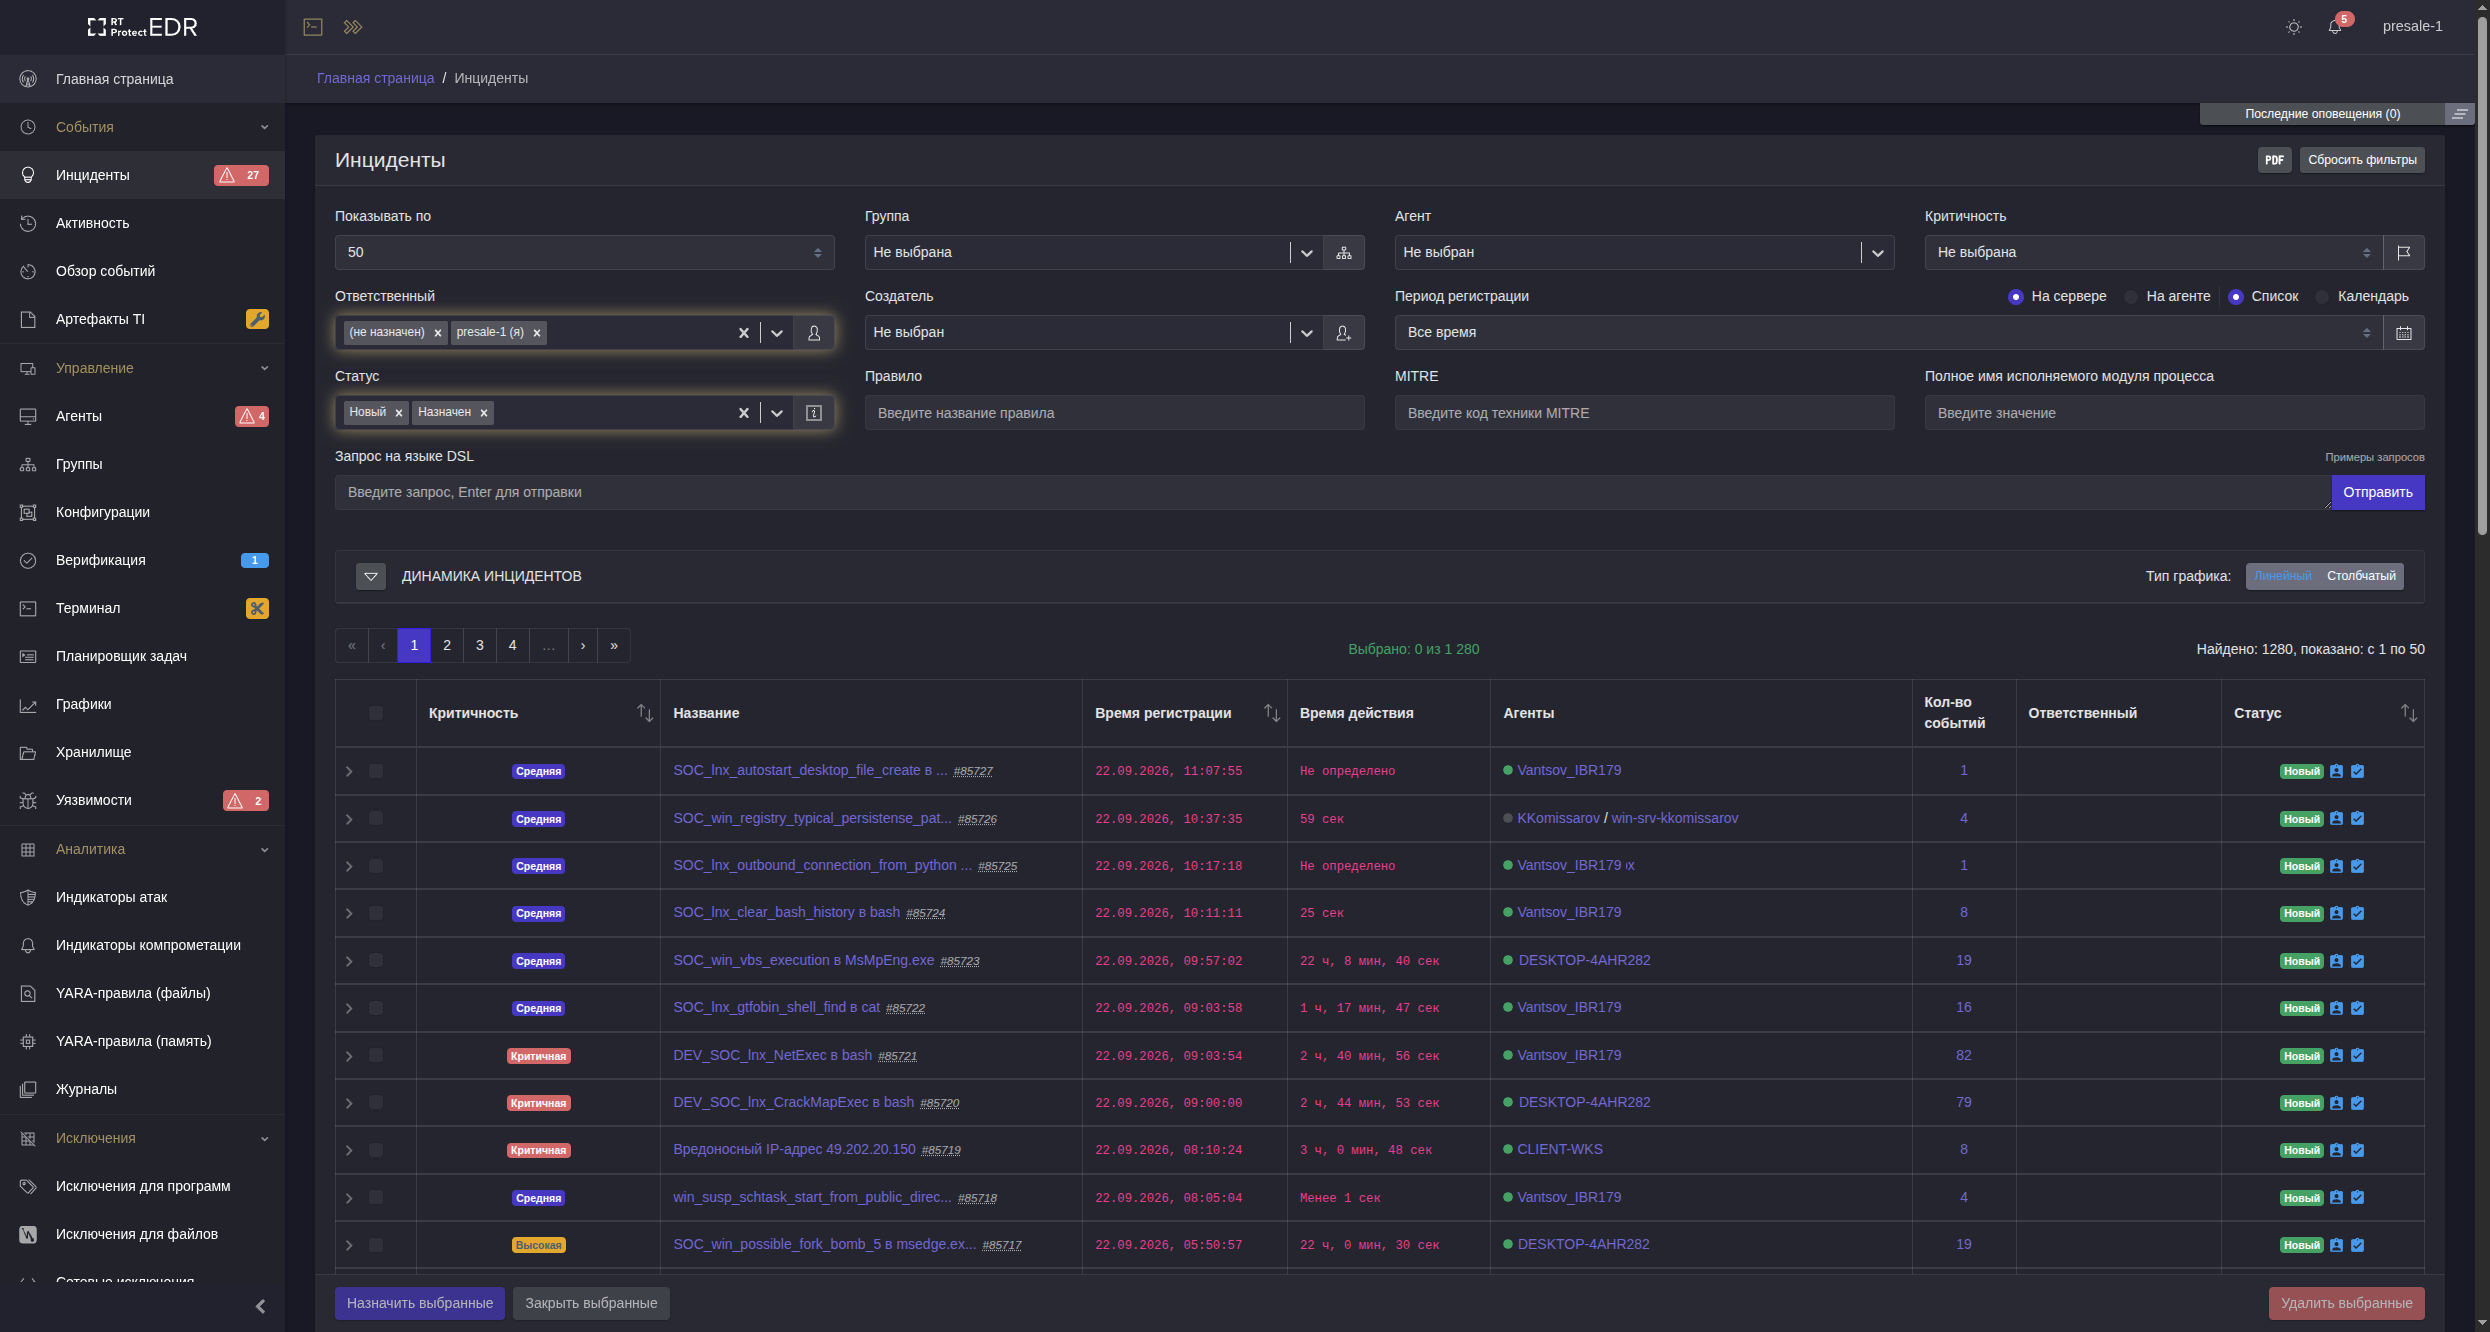
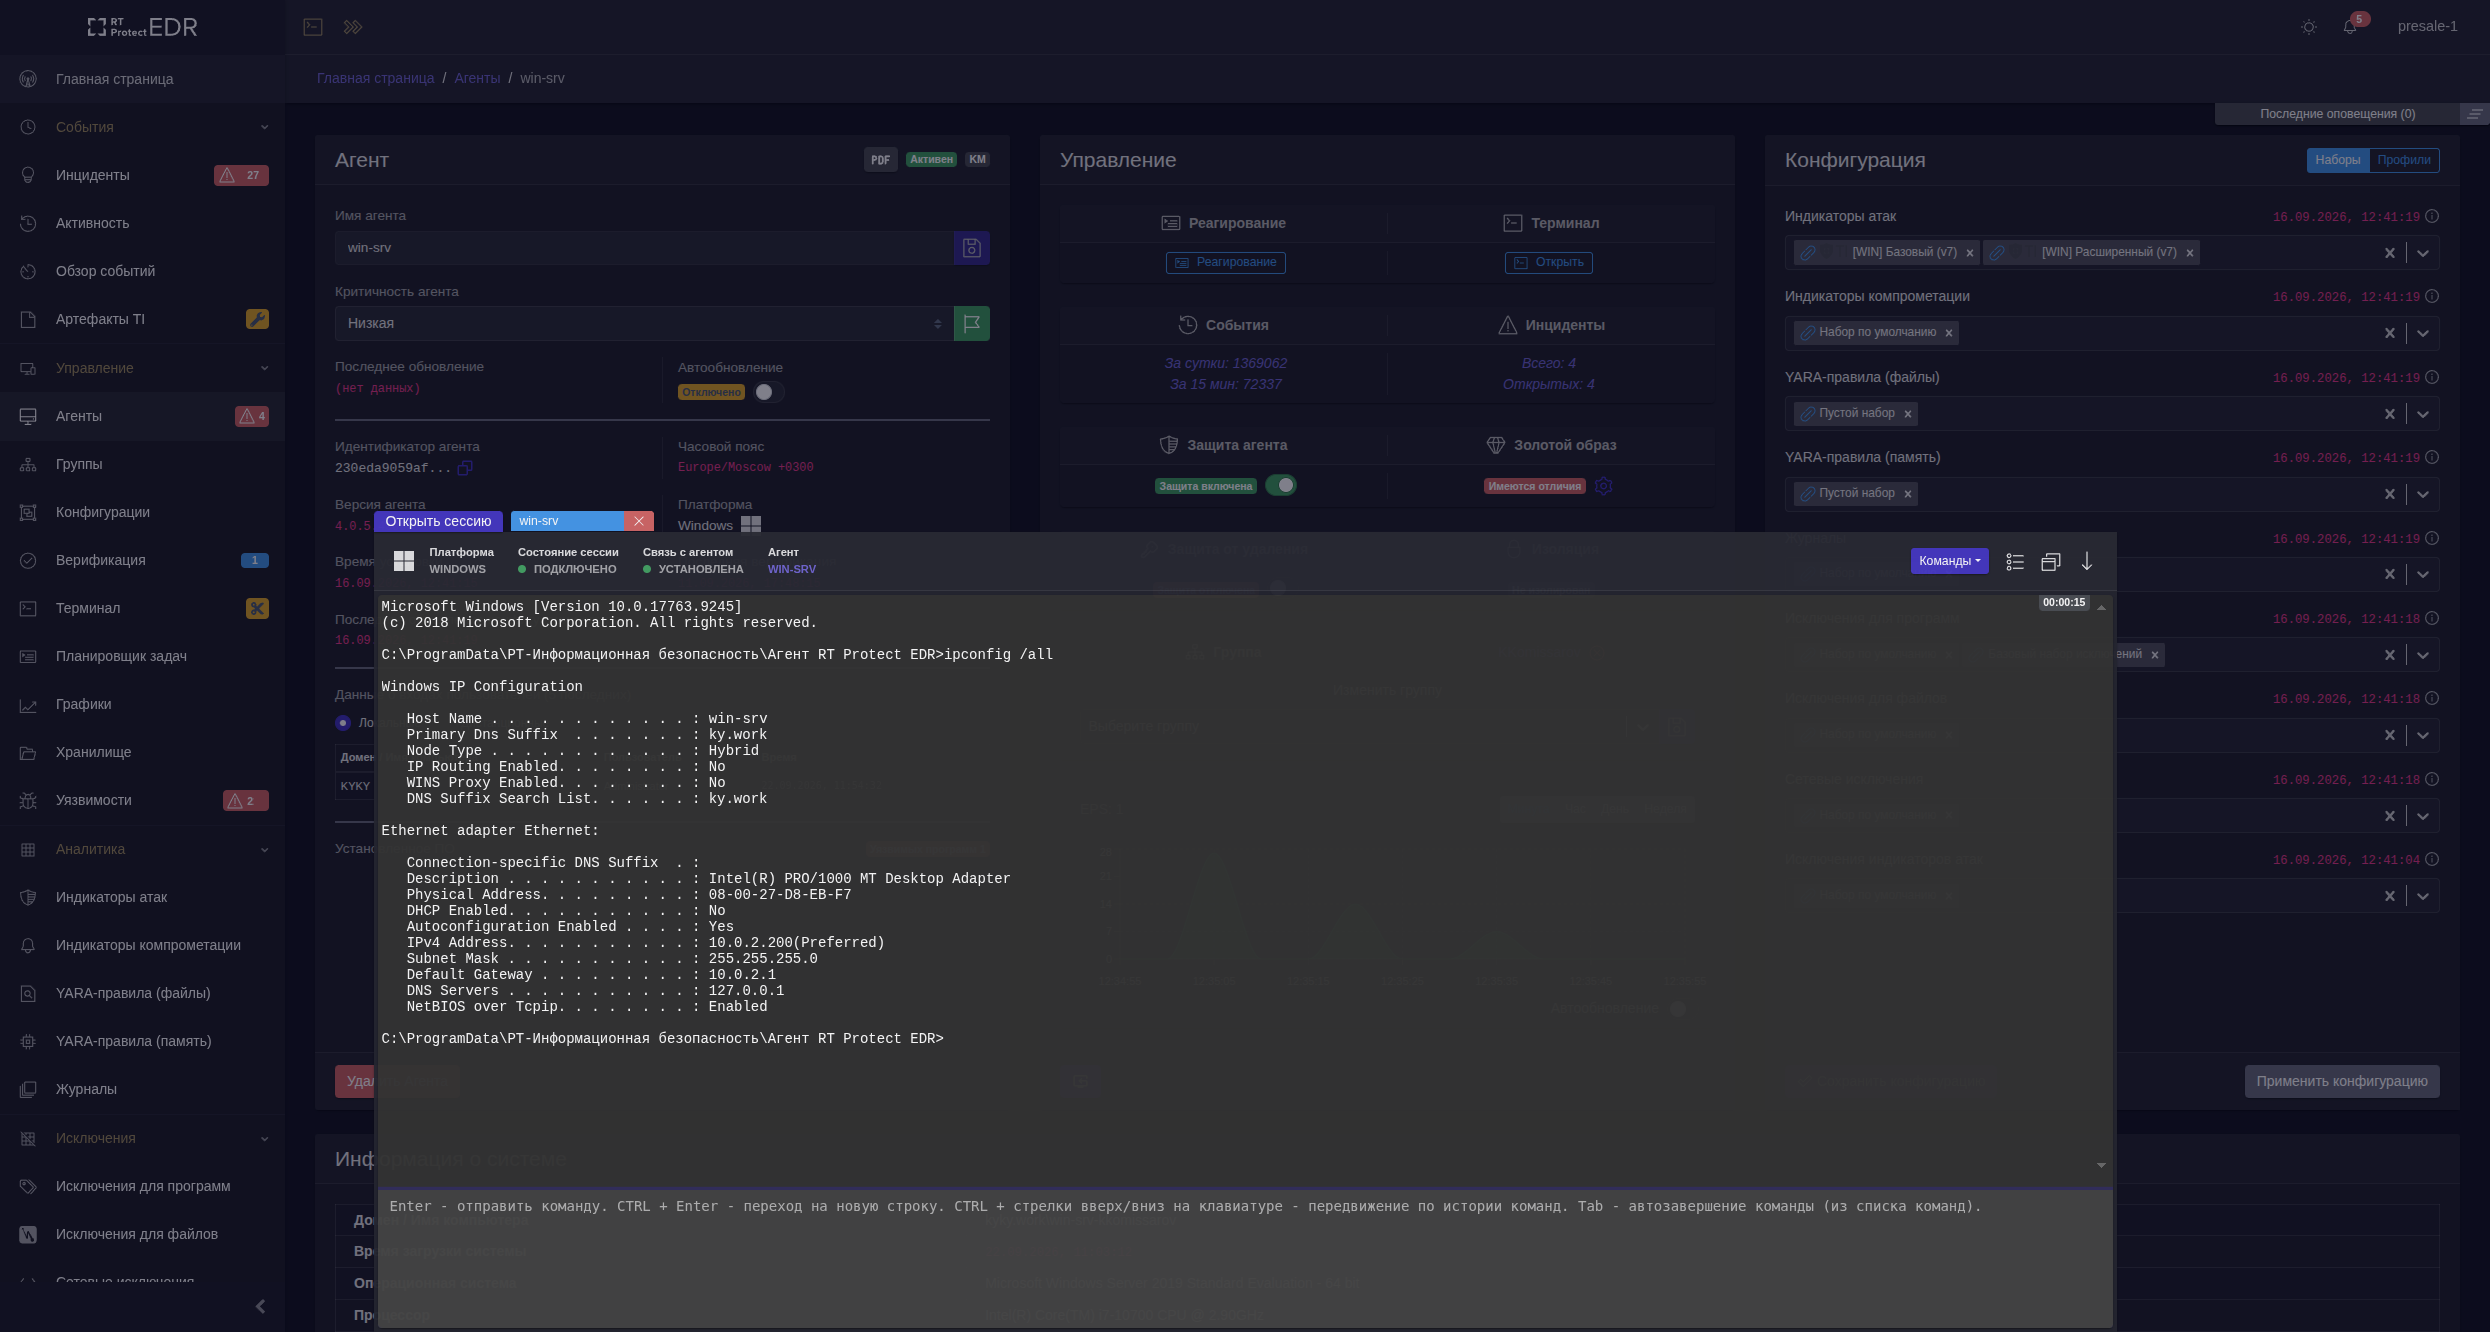
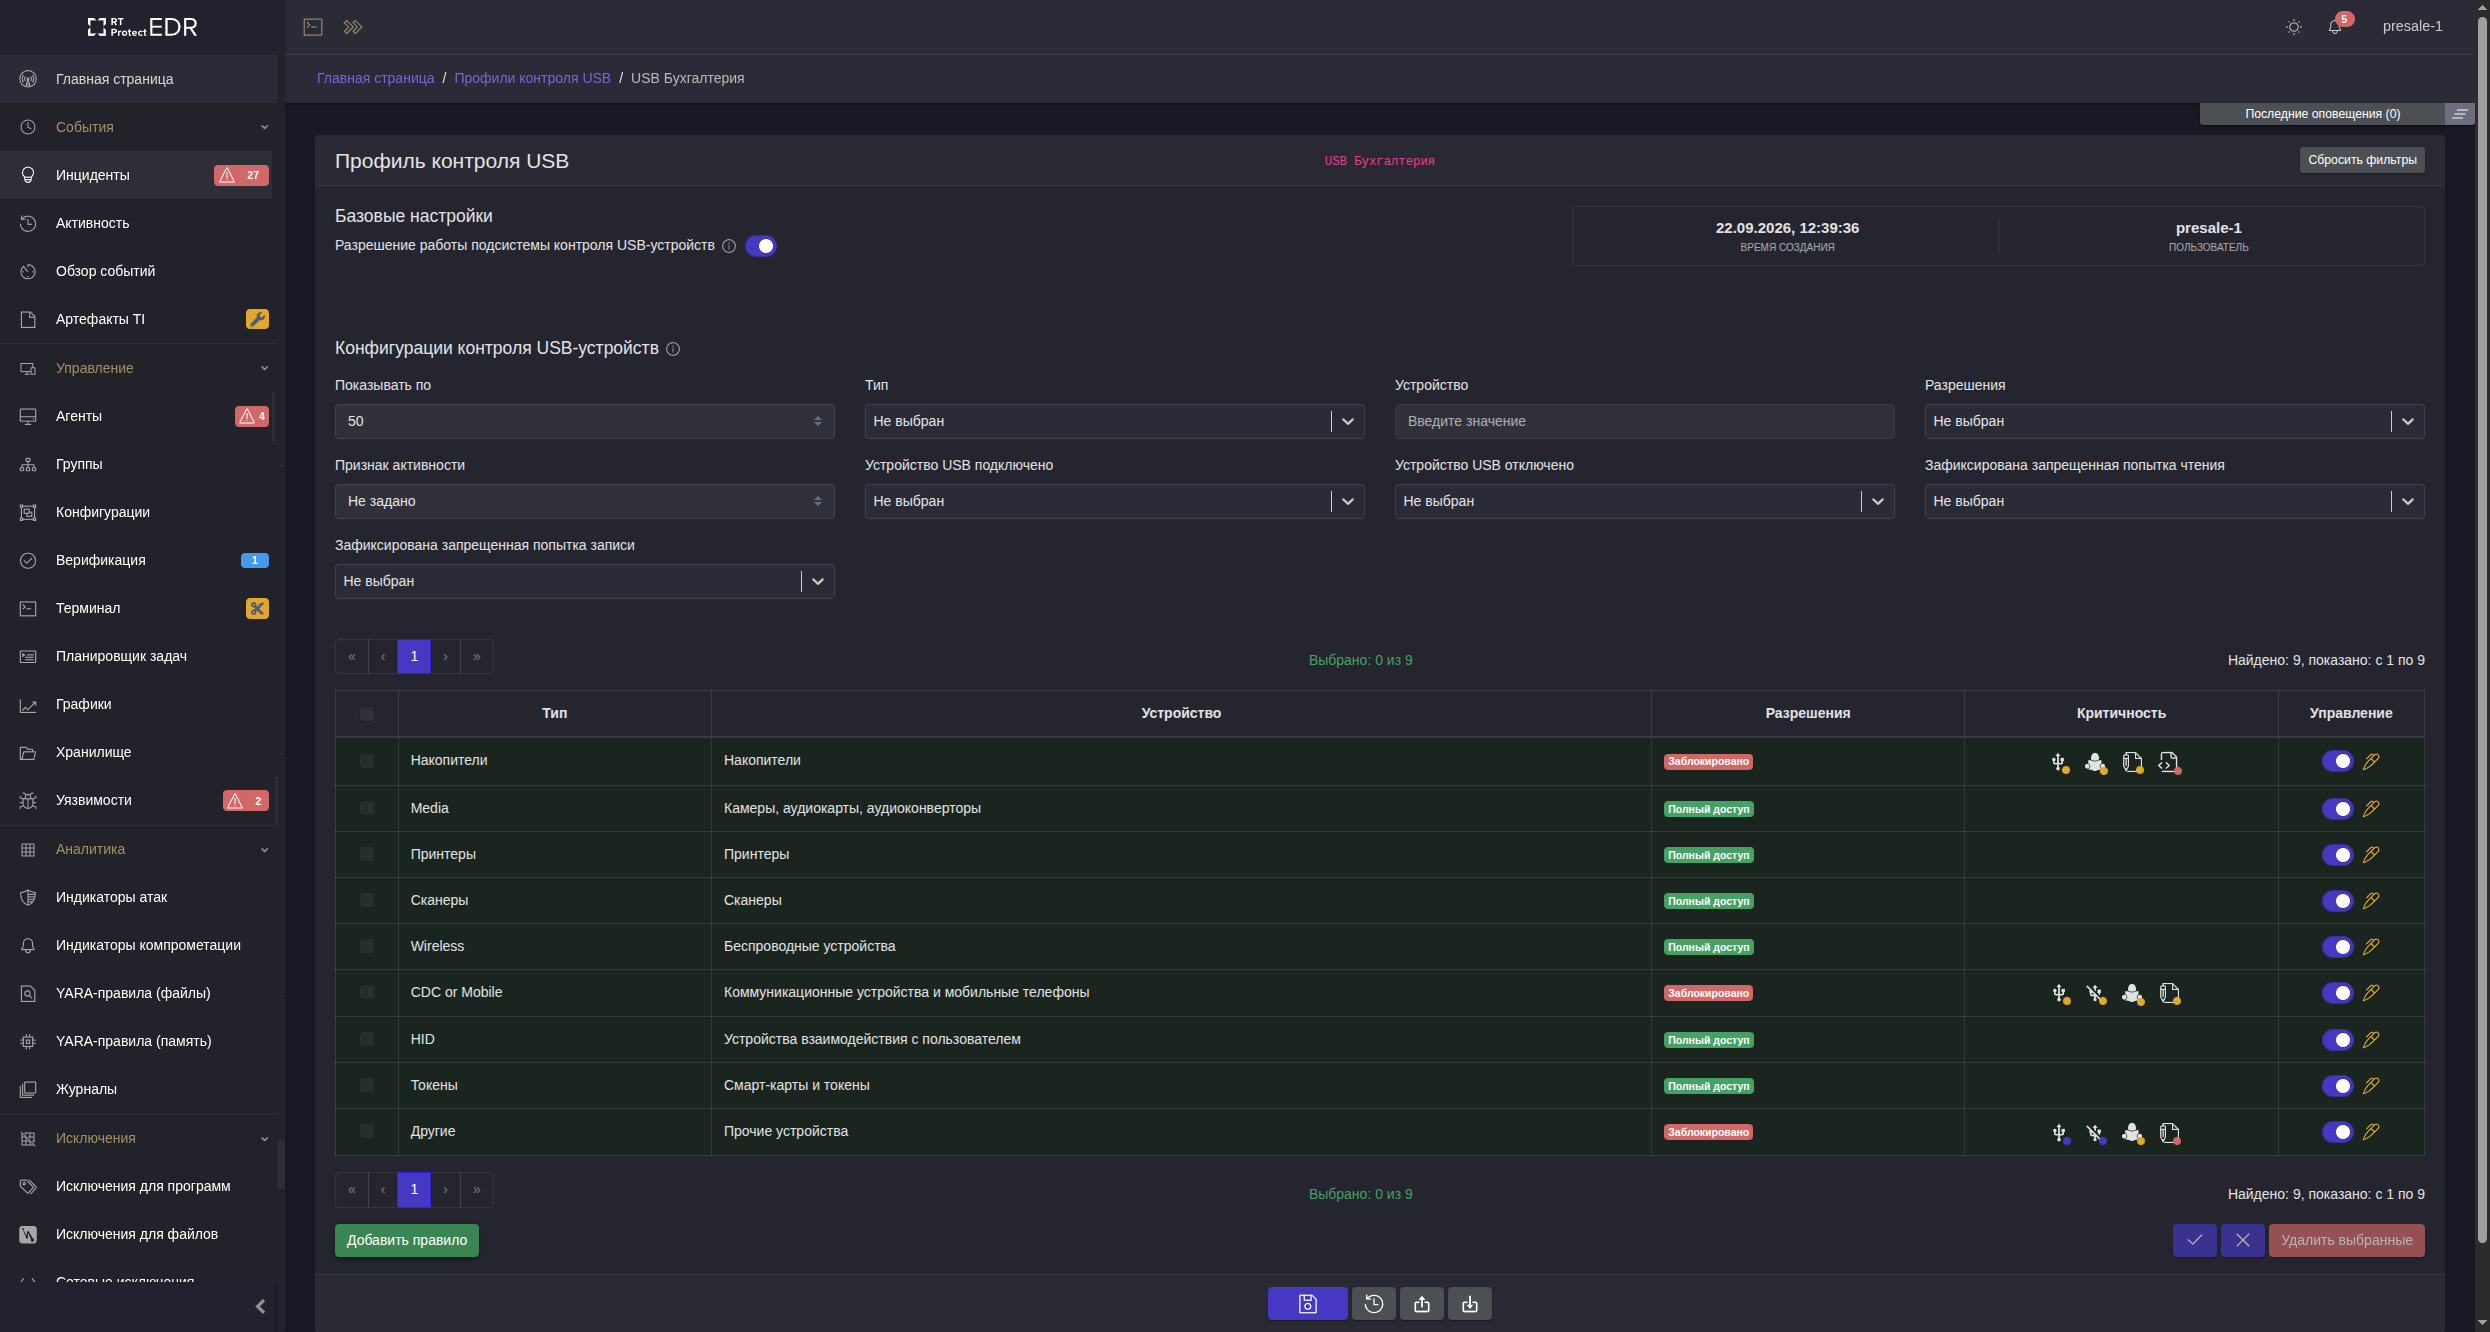
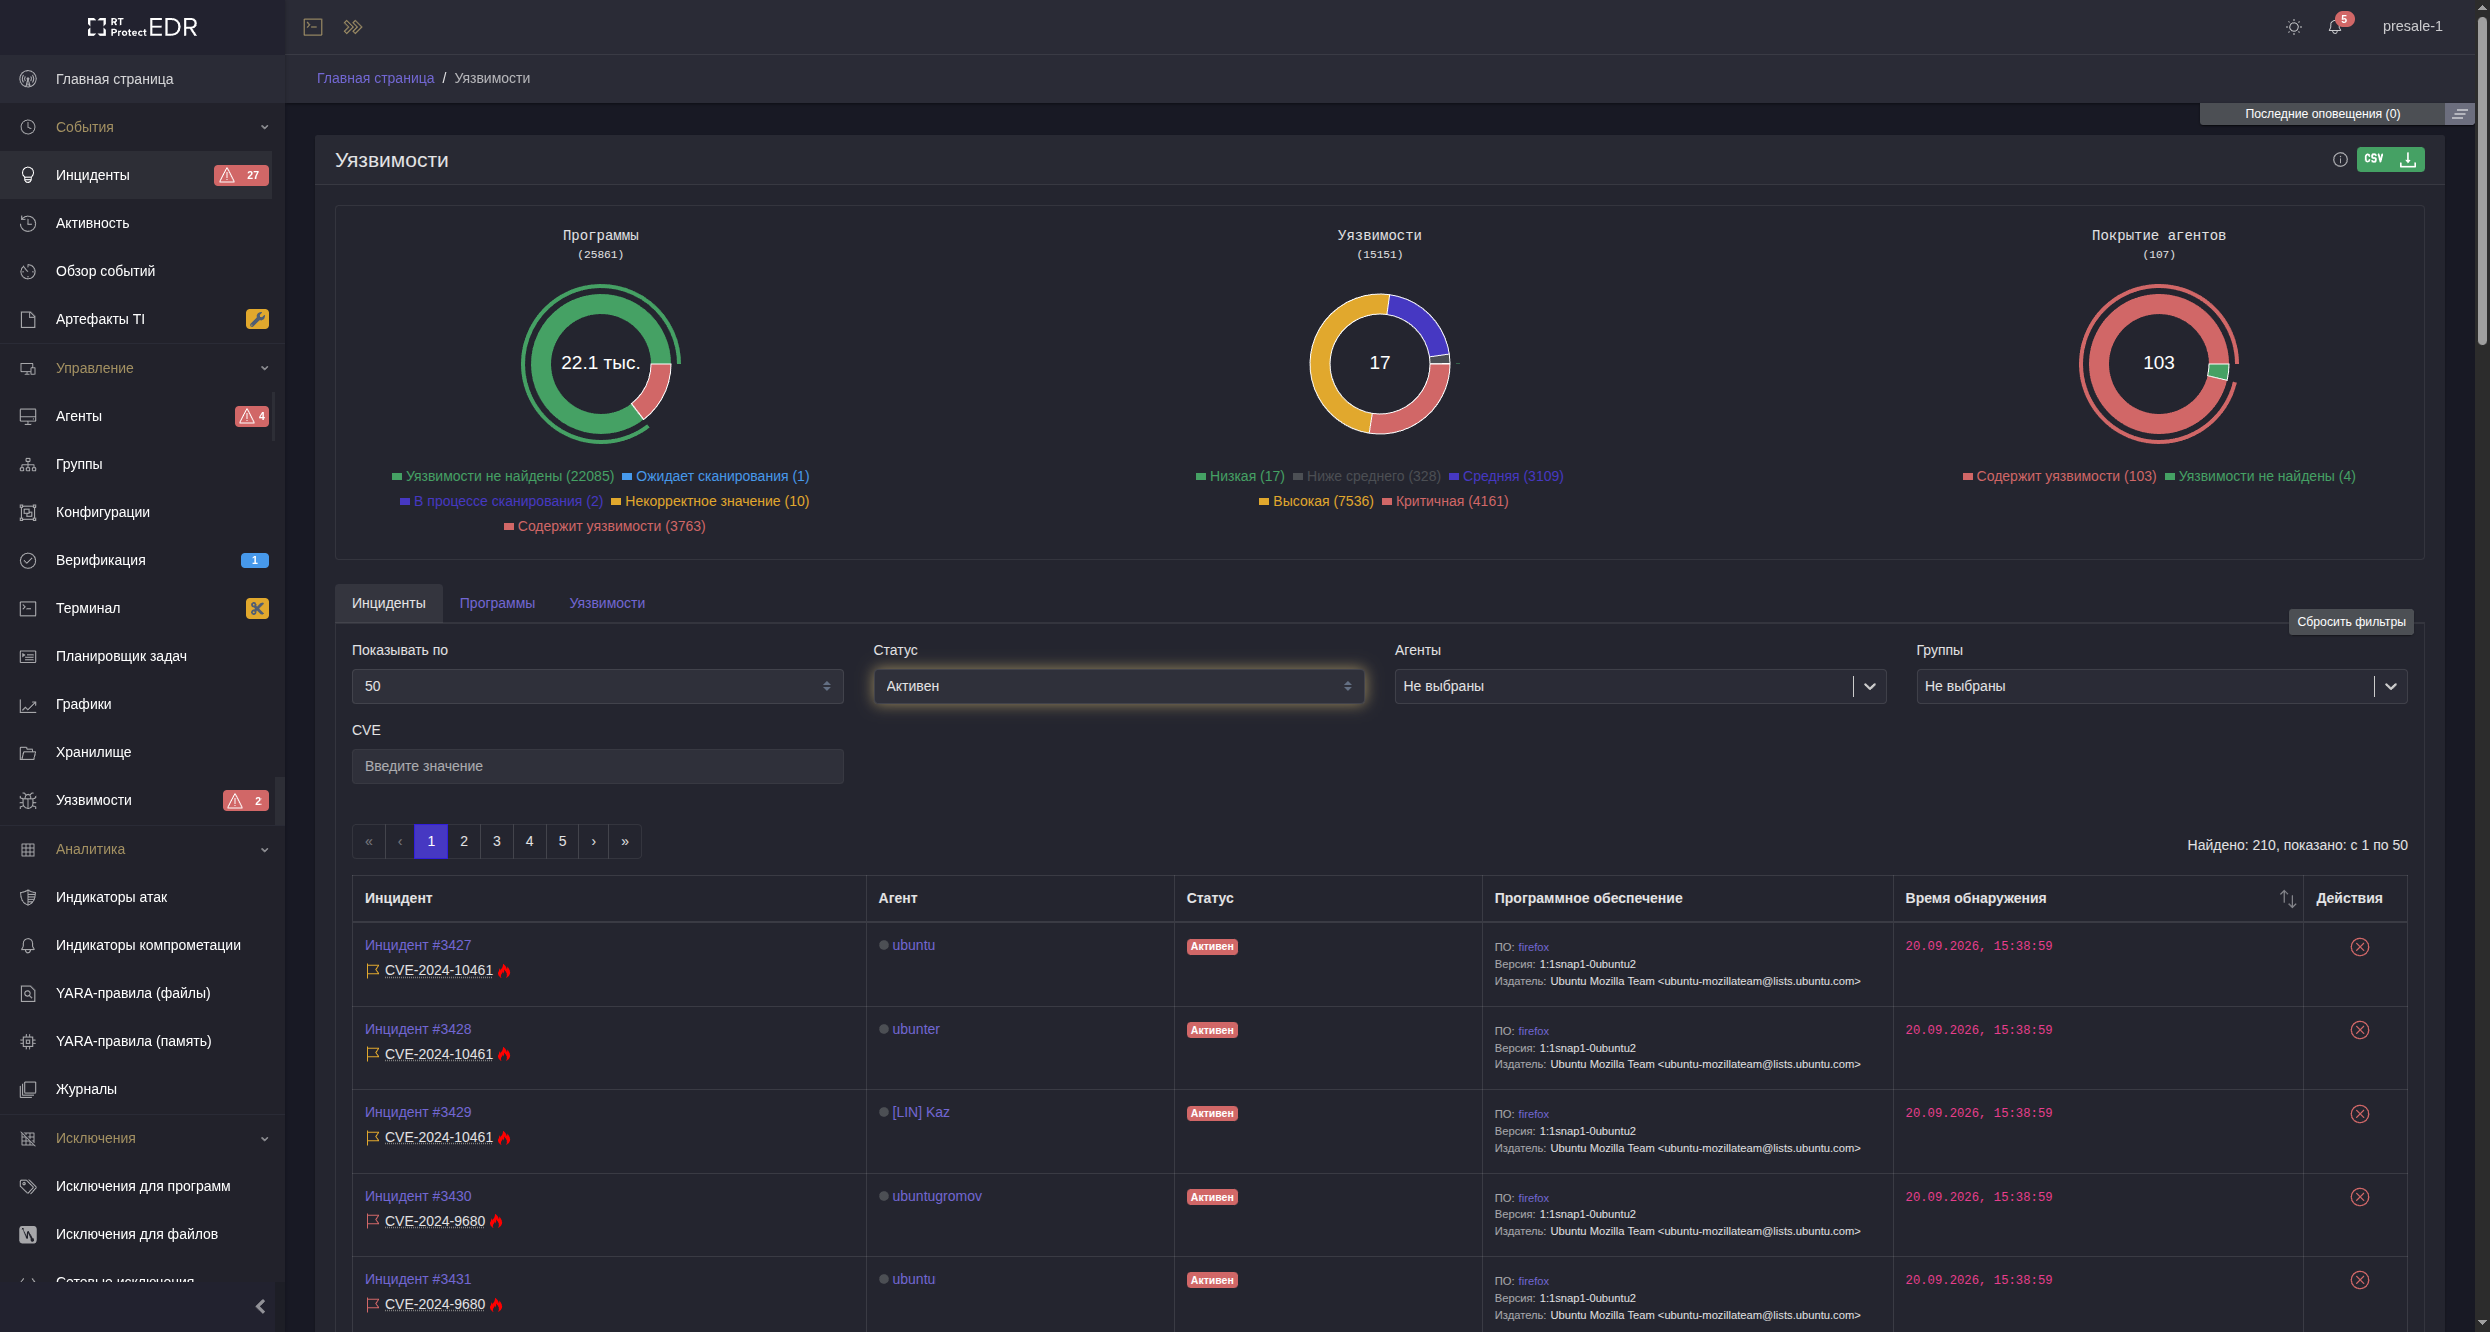
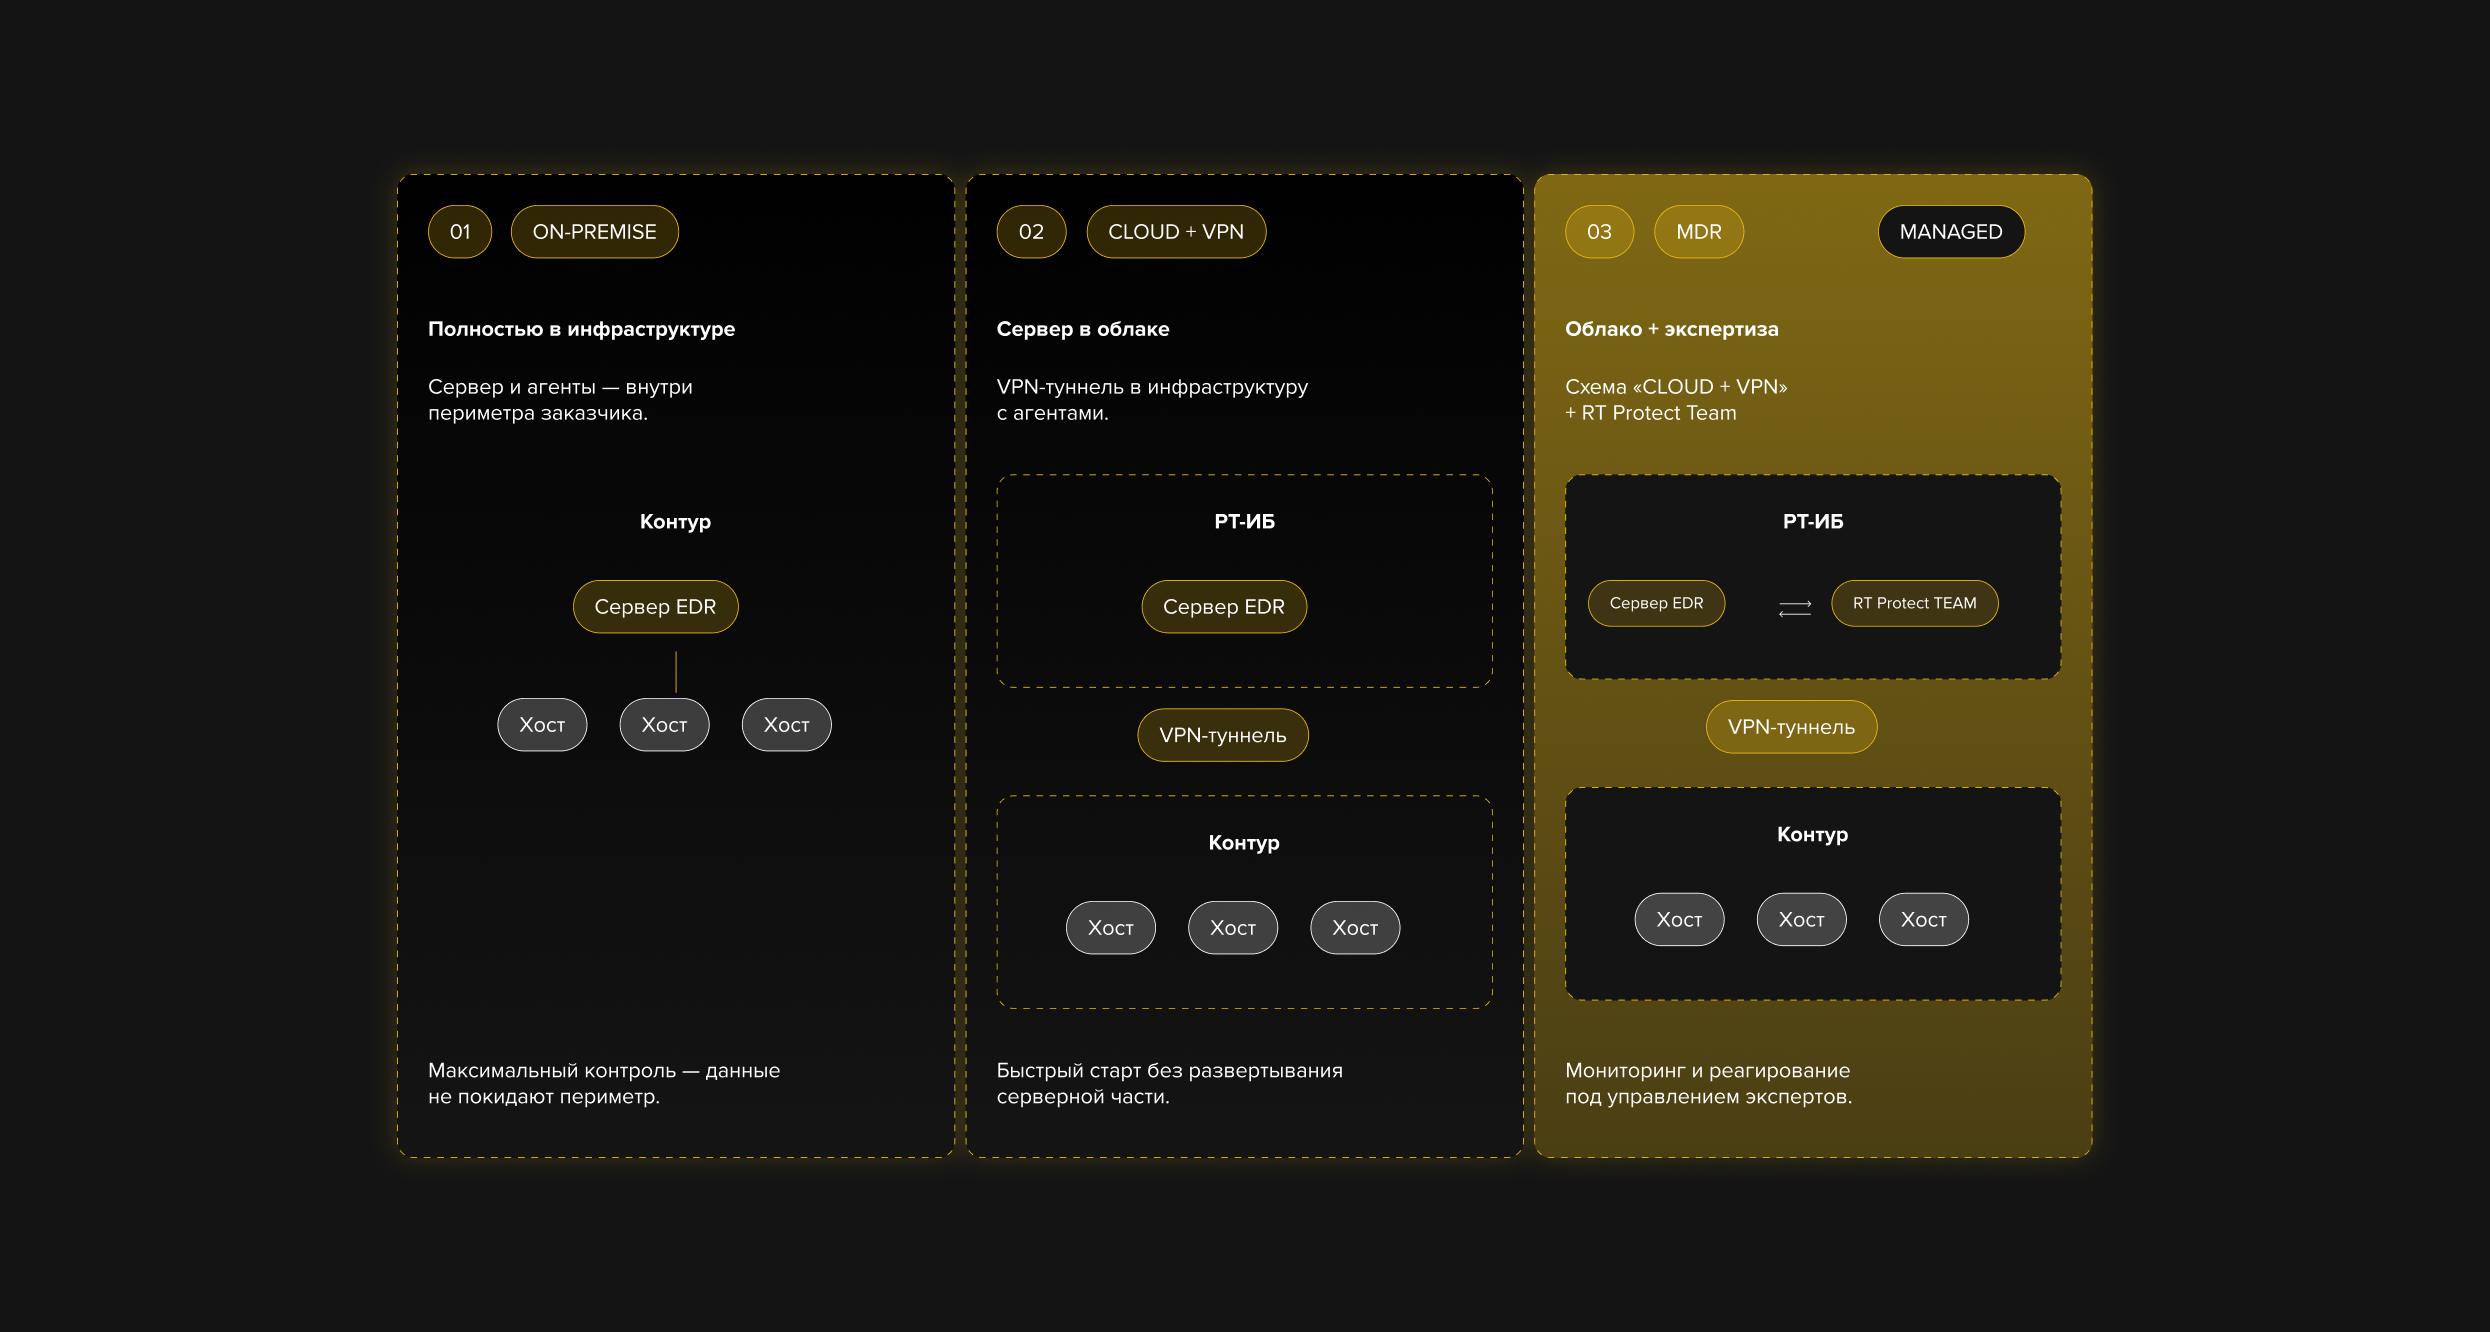
Платформа непрерывно собирает телеметрию с агентов, выявляет признаки атак по поведению и ведёт аналитика от первого сигнала до нейтрализации угрозы и восстановления системы. Всё — в единой веб-консоли
- обнаружение по IoA, YARA, IoC и MITRE ATT&CK
- дерево процессов, обзор событий и DSL-поиск по телеметрии
- 20+ действий реагирования на хосте из единой консоли
- ремедиация — откат вредоносной активности в один клик
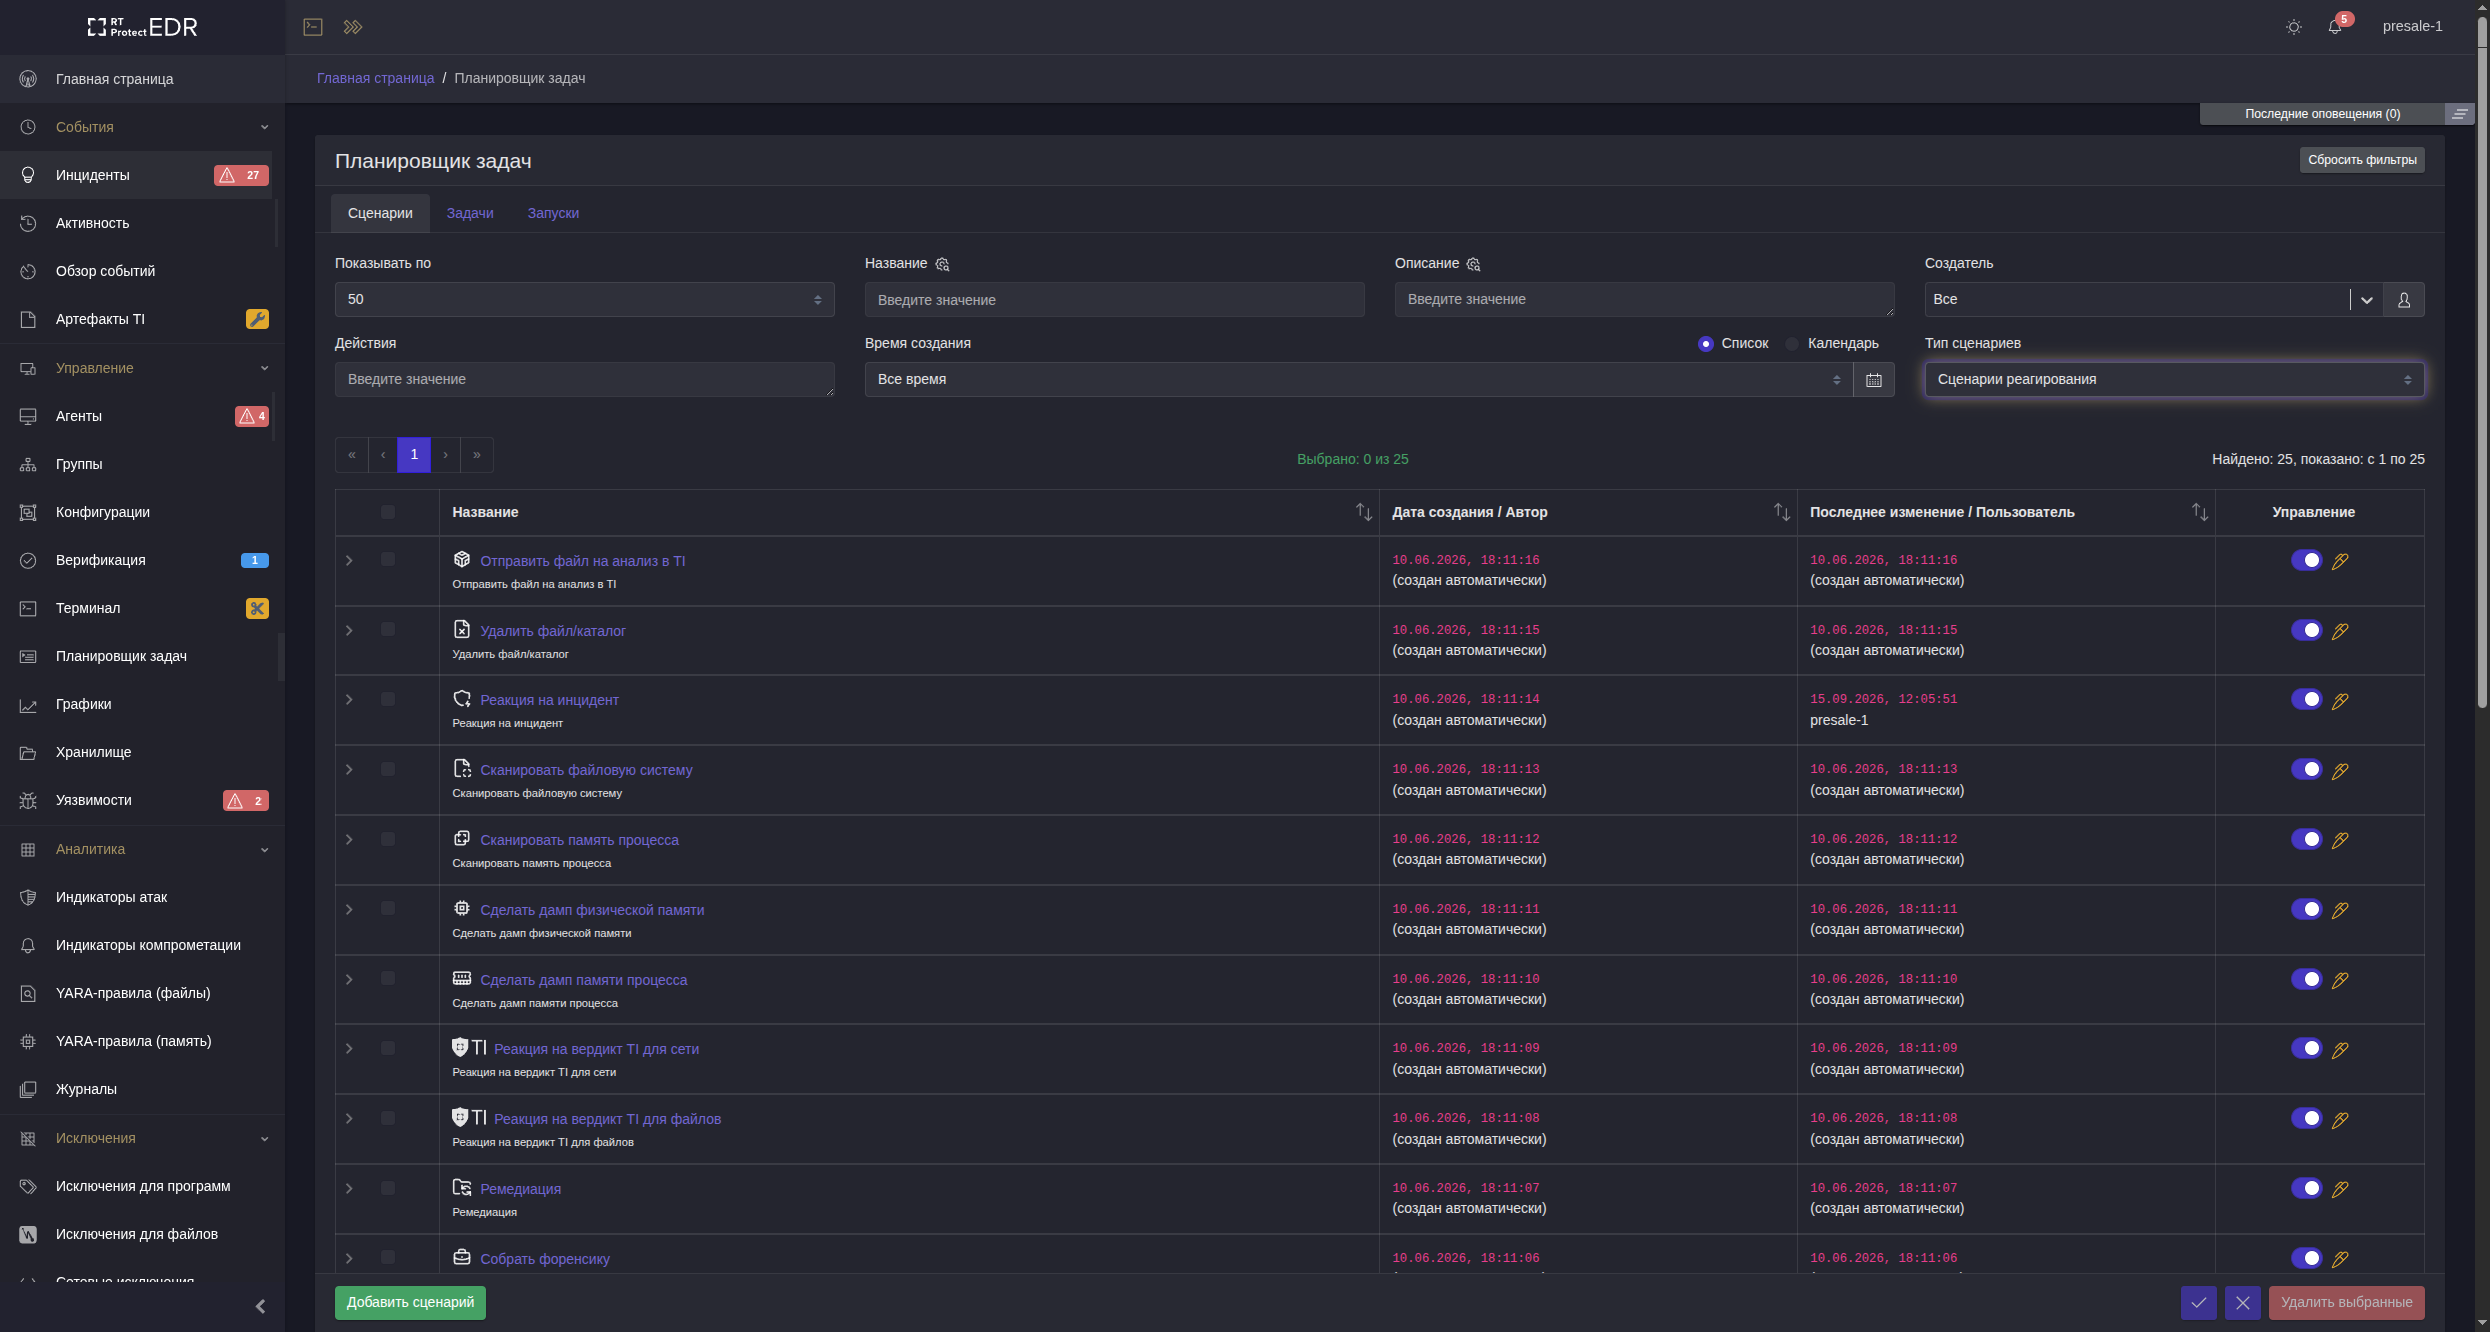
- планировщик задач и сценарии автореагирования
- нативная интеграция с RT Protect TI и песочницей
- экспорт в SIEM (CEF по Syslog), Webhook и REST API
- ролевая модель: ~40 прав, роли из LDAP, 2FA
Сервис внутри
Документация и сертификаты
Мы защищаем конечные точки не ограничивая привычные сценарии пользователей и не нарушая существующую ИТ-инфраструктуру заказчика 6534
Кейсы
Инцидент ИБ #1
Предотвращение развития фишинговой атаки с помощью RT Protect EDR
- Раннее обнаружение вредоносной активности
- Устойчивость к попыткам обхода средств защиты
- Выявление признаков компрометации
- Сокращение времени обнаружения и реагирования